1. Schwachstellen & Patching
Betriebssysteme, Firmware, Anwendungen; offene Schwachstellen, Wartungsfenster, Verantwortliche.


Für Unternehmen ab 50 Mitarbeitern, die vor dem 1. Jänner 2027 wissen wollen, wo ihre IT technisch steht. Grundlage ist unser zertifizierter IT-Healthcheck – vor Ort, über 170 Prüfpunkte, herstellerunabhängig. Der NIS2-Zuschlag ergänzt ihn um drei Dinge, die das NISG 2026 von der Geschäftsleitung verlangt.
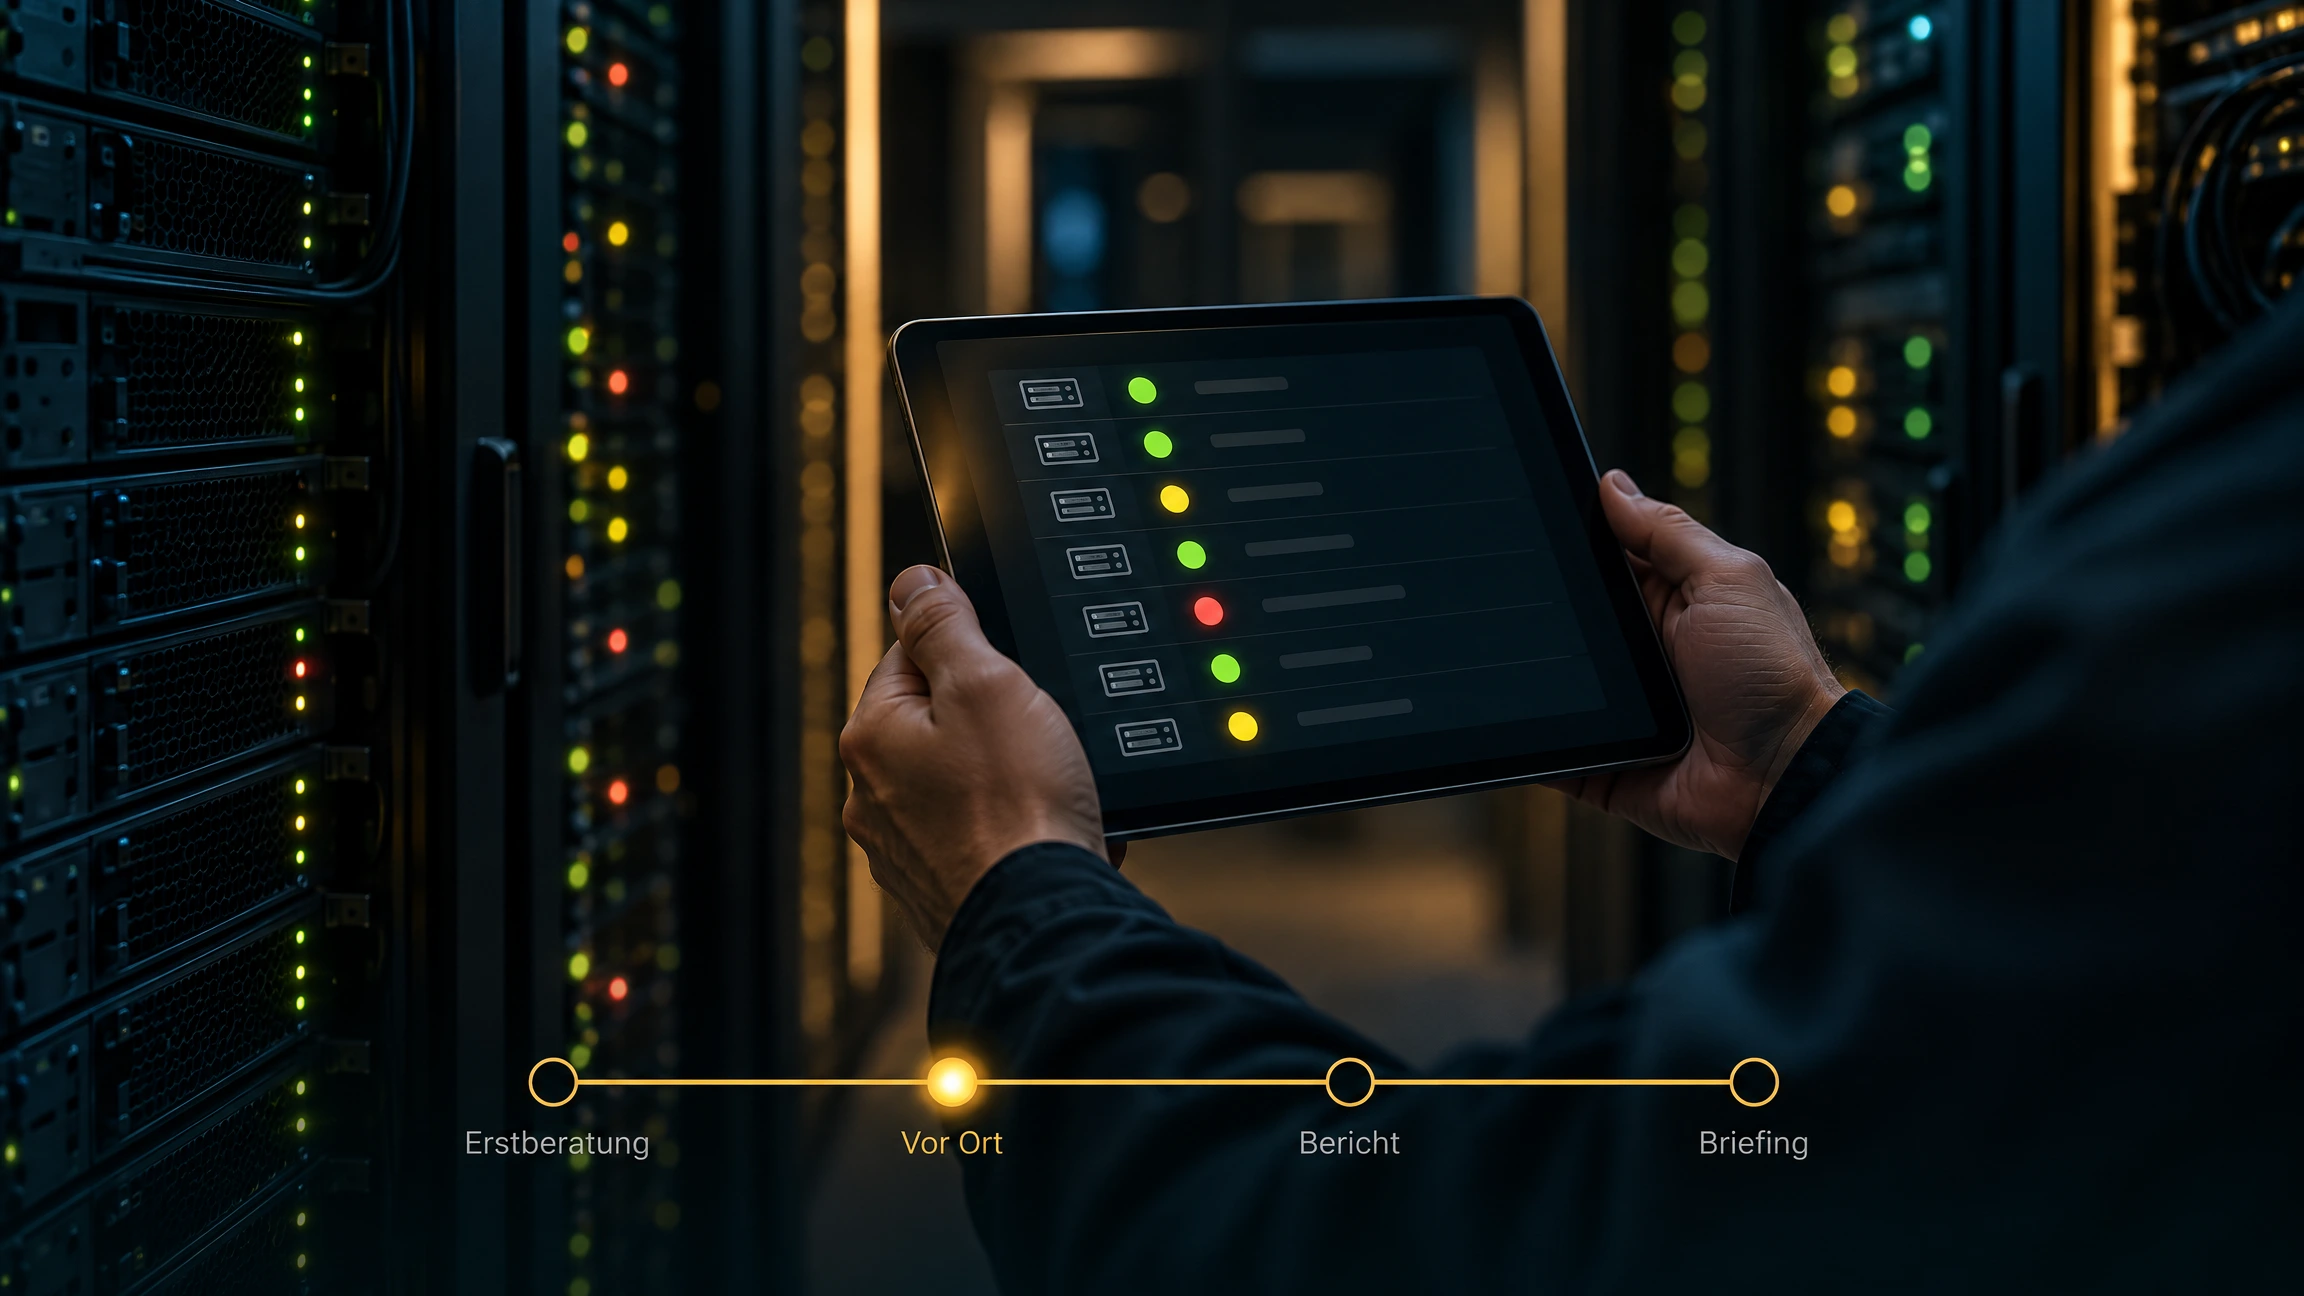
Die SKAWINSKI GmbH ordnet jeden Befund den sieben technischen Maßnahmenbereichen des § 32 zu (Ampel je Bereich), begleitet die Registrierung bei der Cybersicherheitsbehörde und hält das Briefing für die Geschäftsleitung – mit Teilnahmebestätigung für die Schulungspflicht nach § 31 Abs. 2. Ich bin Robert Skawinski, Geschäftsführer, und führe den Vor-Ort-Tag persönlich – mit über 14 Jahren Erfahrung in der IT-Betreuung.
Was der Check bewusst nicht ist: keine Risikoanalyse, kein Richtlinienwerk, keine Lieferketten-Bewertung – das ist Organisationsarbeit und läuft über unseren Partner, von uns koordiniert. Der Bericht gehört Ihnen, egal wer umsetzt. Beauftragen Sie innerhalb von 60 Tagen ein Umsetzungspaket, entfällt dort der Kick-off-Tag (–900 €), weil die Aufnahme bereits gemacht ist.
Vor der Registrierungsfrist wird es eng – schicken Sie mir eine kurze Nachricht, ich melde mich zeitnah mit Terminvorschlägen.
Kostenloses Gespräch: Sektor, Größe, wesentlich oder wichtig – schriftlich festgehalten. Dazu Preis laut Kalkulator und kurzer Fragebogen. Ihr Aufwand: eine Stunde.
Server, Netzwerk, Firewall, Backup, Active Directory, Clients, Cloud, Lizenzen – über 170 Prüfpunkte nach ITIL Best Practices, herstellerunabhängig.
Der Healthcheck-Bericht mit priorisierten Maßnahmen – plus die Zuordnung jedes Befunds zu den 7 technischen Bereichen des § 32, Ampel je Bereich, und was Ihre IT selbst erledigen kann.
Wir begleiten die Registrierung im USP (bis 1.1.2027). Eine Stunde Briefing für die Geschäftsleitung erfüllt die Schulungspflicht nach § 31 Abs. 2 – mit Teilnahmebestätigung.
IT-Healthcheck ab 1.080 € + NIS2-Zuschlag 2.358 € = ab 3.438 € netto
Konfigurieren Sie Ihre IT-Umgebung – der Kalkulator zeigt den Healthcheck-Preis; der NIS2-Zuschlag von 2.358 € kommt fix dazu. Der endgültige Preis wird nach der kostenlosen Erstberatung festgelegt.
Betriebssysteme, Firmware, Anwendungen; offene Schwachstellen, Wartungsfenster, Verantwortliche.
Was gesichert wird, wohin, wie oft; letzter erfolgreicher Restore-Test; RTO/RPO; Notfallplan.
MFA-Abdeckung, Admin-Konten, verwaiste Benutzer, Berechtigungsreviews, Passwort-Richtlinien.
Monitoring, Logging, Alarmierung; Incident-Prozess und Meldekette (24 h / 72 h).
Firewall-Regeln, Segmentierung, VPN, Zertifikate, Verschlüsselung von Transport und Speicher.
Server, Clients, Netzgeräte, Cloud-Dienste – was existiert wirklich, was ist dokumentiert.
Welche Nachweise heute existieren: Reports, Tests, Kennzahlen – und welche fehlen.
Risikoanalyse, Sicherheitskonzept, Richtlinien, Lieferkette, Schulungskonzept – über Partner, von uns koordiniert. Keine Rechtsberatung.
Nein. Wir brauchen einen Ansprechpartner aus der IT für den Vor-Ort-Tag und Lesezugriff auf die Systeme. Alles andere bringen wir mit.
Nein. Ein vollständiges Gap-Assessment über alle 10 Bereiche ist ein mehrwöchiges Projekt nahe an ISO 27001. Der Technik-Check klärt die 7 technischen Bereiche – dort entstehen die Ausfälle und dort beginnt jede Umsetzung. Den organisatorischen Teil übernimmt unser Partner.
Der Bericht nennt bei jeder Maßnahme, was Ihre IT selbst erledigen kann. Sie können den Plan mit jedem Anbieter umsetzen – der Bericht gehört Ihnen.
In der Regel innerhalb von 2–3 Wochen. Vor der Registrierungsfrist 1.1.2027 wird es eng – früh anfragen.
Ja, als Teil des Checks. Die Registrierung ohne Standortbestimmung bringt Ihnen aber nur die Pflicht ohne den Plan.
Unter 50 Mitarbeitern und außerhalb der NIS2-Sektoren meist ja: IT-Healthcheck ab 1.080 € – gleicher Umfang, ohne NIS2-Zuschlag.