Grafisches Trennelement im SKAWINSKI-Design

NIS2 in Österreich: Was Geschäftsführer jetzt tun müssen

Trennelement in Weiß und Grau im SKAWINSKI-Design

NISG 2026 – seit 1. Oktober 2026 in Kraft. Registrierung bis 1. Jänner 2027.

NIS2 umsetzen statt dokumentieren

Porträt von Robert Skawinski, ein lächelnder Mann im Anzug mit Krawatte vor neutralem Hintergrund.

Das neue Netz- und Informationssystemsicherheitsgesetz macht IT-Sicherheit zur Pflicht der Geschäftsleitung – nicht delegierbar, mit eigener Schulungspflicht (§ 31). Laut Studie „Cybersecurity in Österreich 2026″ (KPMG/KSÖ) war bei 40 % der erfolgreichen Angriffe ineffektives Patch-Management das Einfallstor.

Berater liefern Richtlinien. Die SKAWINSKI GmbH liefert den Zustand, den die Richtlinie beschreibt: automatisiertes Patching, getestete Backups, Monitoring mit Meldekette – und den Nachweis dazu, jeden Monat. Ich bin Robert Skawinski, Geschäftsführer, seit 14 Jahren in der IT-Betreuung von Unternehmen in Österreich.

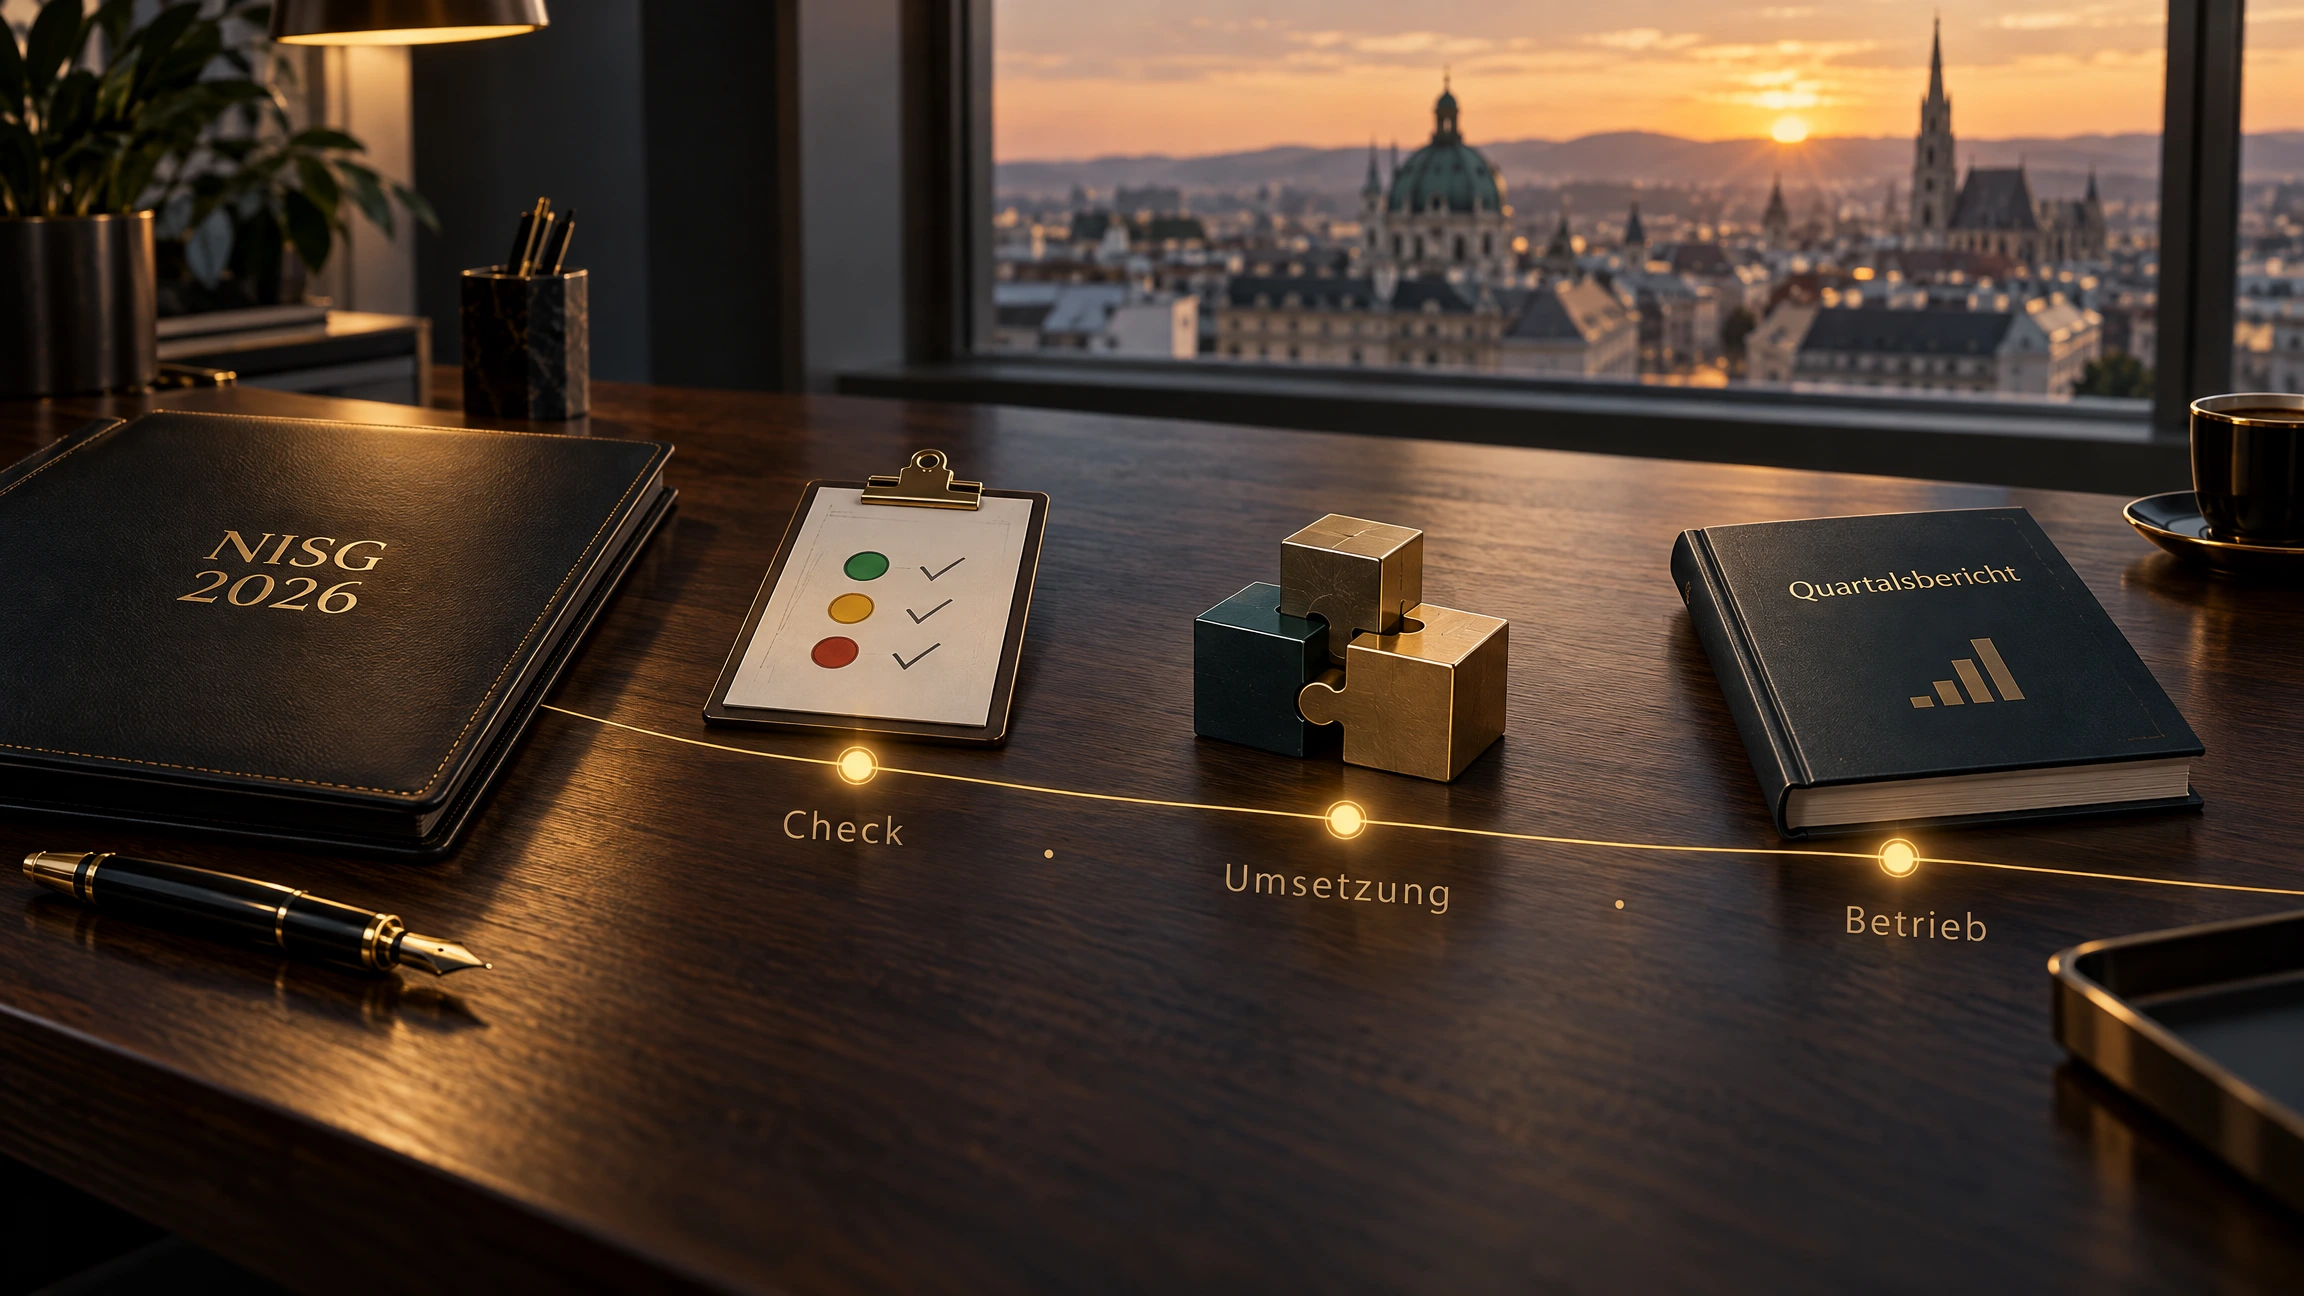
Der Weg: NIS2-Technik-Check (Healthcheck + NIS2-Zuschlag) → Umsetzung in Paketen → Betrieb mit Quartalsbericht.

Unsicher, ob Sie betroffen sind? Zwei Fragen weiter unten – oder eine kurze Nachricht, ich melde mich zeitnah.

✓ ITIL Best Practices     ✓ Herstellerunabhängig     ✓ SKAWINSKI Zertifiziert     ✓ 14+ Jahre Erfahrung
This field is for validation purposes and should be left unchanged.
Ihr Name(Pflichtfeld)
This field is for validation purposes and should be left unchanged.
Name(Pflichtfeld)
Grafisches Trennelement im SKAWINSKI-Design

Der Weg: drei Schritte, keine Überraschungen

NIS2-Technik-Check – ab 3.438 €

IT-Healthcheck vor Ort plus NIS2-Zuschlag: Ampel über die 7 technischen Bereiche, Maßnahmenplan, Registrierung begleitet, GF-Briefing. Details zum Check

Umsetzung in Paketen – Festpreis

Patch-Automation, Backup & Wiederanlauf, Identität & Zugriff, Monitoring & Meldefähigkeit. Reihenfolge nach Ihrem Risiko. Pakete & Preise

Sicher betrieben – ab 790 €/Monat

Patches, Restore-Tests, Monitoring, Quartalsbericht als Nachweis. Der Zustand bleibt, der Nachweis kommt automatisch. Zum Betrieb

NIS2-Weg in drei Schritten: Schreibtisch mit NISG-2026-Mappe und goldener Linie von Check über Umsetzung bis Betrieb mit Quartalsbericht, im Hintergrund Wien bei Sonnenuntergang
Trennelement in Weiß und Grau im SKAWINSKI-Design

Bin ich betroffen?

Zwei Fragen, 60 Sekunden

Das NISG 2026 gilt für „wesentliche“ und „wichtige“ Einrichtungen – grob ab 50 Beschäftigten oder 10 Mio. € Umsatz in 18 Sektoren.

Schnellcheck: Betroffen in 60 Sekunden

1. Mindestens 50 Beschäftigte oder über 10 Mio. € Jahresumsatz?

2. Tätig in Energie, Verkehr, Gesundheit, Wasser/Abfall, Chemie, Lebensmittel, Produktion (Maschinen, Fahrzeuge, Elektronik, Medizinprodukte), digitalen Diensten, Rechenzentren, Post/Kurier, Forschung oder Verwaltung?

Grafisches Trennelement im SKAWINSKI-Design

Die 10 Maßnahmenbereiche des § 32 – und wer sie bei Ihnen umsetzt

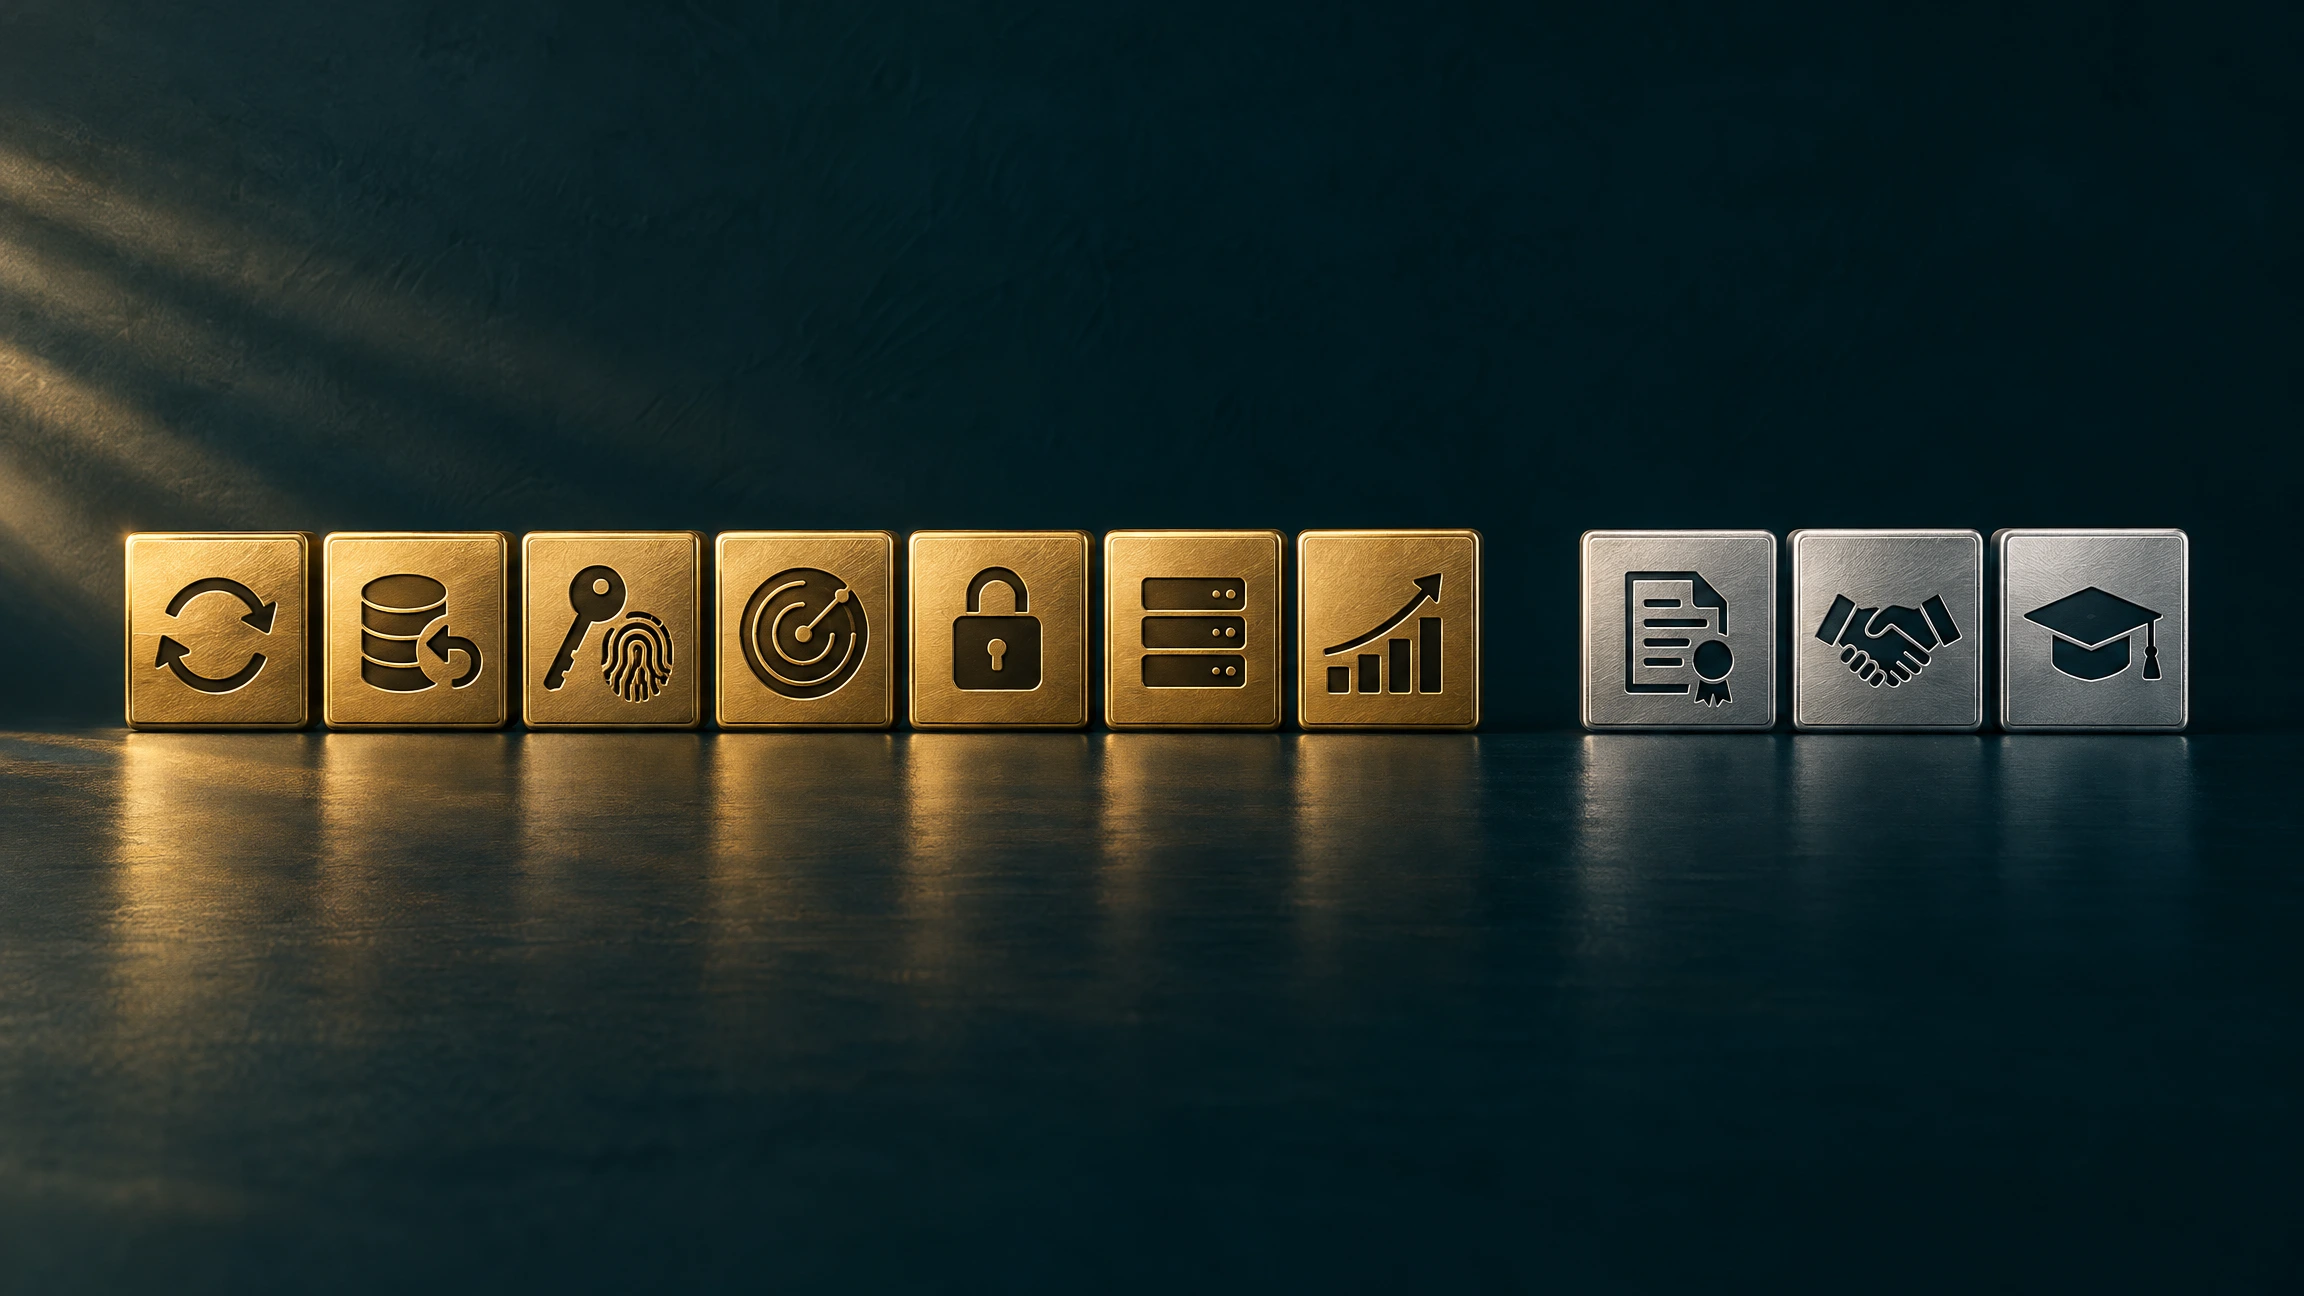
7 Bereiche sind Technik – die bauen wir

  • Bewältigung von Sicherheitsvorfällen: erkennen, reagieren, binnen 24 h melden
  • Backup, Wiederanlauf, Krisenmanagement: getestete Wiederherstellung
  • Erwerb, Entwicklung, Wartung: Schwachstellenmanagement und Patching
  • Wirksamkeitsbewertung: Reports, Tests, Kennzahlen aus dem laufenden System
  • Kryptografie: Transport, Speicher, Backups
  • Zugriffskontrolle, Personal, Asset-Management: Berechtigungen, Admin-Tiering, Inventar
  • MFA und sichere Kommunikation – überall, wo es von außen hereingeht

3 Bereiche sind Organisation – mit Partner, von uns koordiniert

  • Risikoanalyse und Sicherheitskonzept: Richtlinienwerk, Risikoanalyse-Dokumentation
  • Sicherheit der Lieferkette: Dienstleister, Zugänge Dritter, Lieferanten-Fragebögen
  • Cyberhygiene und Schulung: die Schulung der Geschäftsleitung ist Pflicht (§ 31 Abs. 2) und im NIS2-Technik-Check enthalten

Ein Ansprechpartner für beides: Sie reden mit uns, wir koordinieren den Partner. Keine Rechtsberatung.

Zehn Maßnahmenbereiche nach § 32 NISG 2026: sieben goldene Kacheln für die Technik und drei silberne für die Organisation
Trennelement in Weiß und Grau im SKAWINSKI-Design

Häufige Fragen zu NIS2 in Österreich

Was passiert, wenn wir uns nicht bis 1.1.2027 registrieren?

Die Registrierung ist eine eigenständige Pflicht (§ 29 NISG 2026). Verstöße sind strafbar, und die Behörde kann Nachweise verlangen. Die Registrierung selbst dauert rund eine Stunde – wir begleiten sie im Check.

Warum nicht einfach ein Berater?

Ein Berater bewertet und schreibt. Danach haben Sie ein Dokument – und dieselbe IT. Wir automatisieren Patching, Backup-Tests und Monitoring; das Dokument entsteht aus dem laufenden System, nicht umgekehrt.

Warum nicht der bestehende IT-Partner?

Fragen Sie ihn nach dem letzten erfolgreichen Restore-Test und dem Patch-Stand aller Server – schriftlich. Wenn beides in 10 Minuten da ist, brauchen Sie uns nicht.

Müssen wir alles auf einmal umsetzen?

Nein. Das Gesetz verlangt angemessene, risikobasierte Maßnahmen. Der Check legt die Reihenfolge fest; typisch startet man mit Patching und Backup, weil dort die meisten Angriffe ansetzen.

Was kostet der ganze Weg?

Technik-Check ab 3.438 € (je nach Umgebung), Pakete 6.900–7.900 € je Baustein, Betrieb ab 790 €/Monat (alle Preise netto). Ein Mittelständler mit 25 Servern liegt im ersten Jahr typisch bei 30–40 k € – weniger als ein einziger Ausfalltag in der Produktion.

Brauchen wir für NIS2 eine ISO-27001-Zertifizierung?

Nein. Das NISG 2026 verlangt angemessene, risikobasierte Maßnahmen in den 10 Bereichen des § 32 und den Nachweis, dass sie wirken – keine Zertifizierung. ISO 27001 ist ein möglicher Weg zum Nachweis, nicht der einzige. Für den Mittelstand reicht in der Regel: Maßnahmen umsetzen und laufend dokumentieren (Patch-Reports, Restore-Protokolle, Berechtigungsreviews, Meldekette, Schulung der Geschäftsleitung). Genau das liefern Pakete und Betrieb. Kommt ISO 27001 später doch – etwa weil ein großer Auftraggeber es verlangt – ist der technische Teil des Annex A zu einem großen Teil bereits erledigt.

Wir haben unter 50 Mitarbeiter – sind wir sicher nicht betroffen?

Direkt meist nicht. Indirekt oft: NIS2-pflichtige Kunden müssen ihre Lieferkette absichern und schicken Sicherheitsfragebögen. Für Kleinbetriebe reicht meist der IT-Healthcheck ab 1.080 €.

Beratungsgespräch zu NIS2: Geschäftsführerin liest den Leitfaden „NIS2 – Häufige Fragen“, daneben ein Kalender mit der Registrierungsfrist 1. Jänner 2027

Unser Standort

SKAWINSKI-Signet „S“ in Gold mit Rauten als Designelement

Jetzt NIS2-Technik-Check anfragen

Wir fangen da an, wo andere aufhören. SKAWINSKI Zertifizierte Qualität für Ihre IT-Infrastruktur.

Trennelement in Weiß und Grau im SKAWINSKI-Design