Microsoft-Hack? Was hinter dem 30-Stunden-Ausfall von Microsoft 365 wirklich steckt – und welche Angriffe jetzt tatsächlich laufen
Stand: Samstag, 14. November 2026. Wir aktualisieren diesen Beitrag, sobald Microsoft seinen Abschlussbericht veröffentlicht.
Von Donnerstag, 12. November, bis Freitag, 13. November 2026 waren Outlook, Teams, Copilot und weitere Dienste von Microsoft 365 weltweit rund 30 Stunden lang gestört. Betroffen waren Unternehmen und Behörden in mindestens 74 Ländern, auch in Österreich. In sozialen Netzwerken war schnell von einem „Microsoft-Hack“ die Rede.
Die kurze Antwort: Nach allem, was bisher bekannt ist, wurde Microsoft nicht gehackt. Der Konzern nennt als Ursache einen eigenen Fehler bei einem Netzwerk-Upgrade. Hinweise auf einen Angriff oder auf gestohlene Daten gibt es nicht.
Die längere Antwort ist unbequemer. Rund um den Ausfall laufen sehr wohl echte Angriffe: Betrüger verschicken Phishing-Mails, die den Ausfall als Köder nutzen. Eine Sicherheitslücke in Outlook wird aktiv ausgenutzt. Und der Ausfall selbst hat gezeigt, wie abhängig der Arbeitsalltag von einem einzigen Anbieter ist.
Kundinnen und Kunden der SKAWINSKI GmbH informieren wir bei gravierenden Vorfällen direkt. Dieser Beitrag ist für alle anderen: Hier lesen Sie, was passiert ist, warum es kein Hack war, welche Gefahren jetzt wirklich bestehen und was Sie tun sollten.
⚠️ Das Wichtigste in Kürze:
- Kein Hack, kein bekannter Datenabfluss. Nur wegen des Ausfalls müssen Sie keine Passwörter ändern.
- Vorsicht bei E-Mails zum Ausfall. Microsoft verschickt keine Mails, in denen Sie „zurückgehaltene Nachrichten“ per Link wiederherstellen sollen. Solche Mails sind Phishing. Nicht klicken, nicht anmelden.
- Office und Outlook aktualisieren. Die Updates vom 10. November schließen eine Outlook-Lücke (CVE-2026-124194), die bereits für Angriffe genutzt wird.
- Wichtige E-Mails nachfassen. Nachrichten von Donnerstag und Freitag wurden teils stark verzögert zugestellt. Fragen Sie bei Angeboten, Bestellungen und Fristen nach, ob alles angekommen ist.
- Gutschrift beantragen. Für den Ausfall steht Ihnen laut Microsofts Servicevertrag voraussichtlich eine Gutschrift zu. Sie kommt nicht von selbst, der Antrag muss bis 31. Dezember 2026 bei Microsoft sein.
- Plan B vorbereiten. Legen Sie jetzt fest, wie Ihr Unternehmen erreichbar bleibt, wenn E-Mail und Teams wieder einmal einen Tag ausfallen.
So lesen Sie diesen Beitrag: Er ist bewusst ausführlich und richtet sich an zwei Lesergruppen. Geschäftsführung und Entscheider finden im Abschnitt „Was der Ausfall für Ihr Unternehmen bedeutet“ alles Wichtige in verständlicher Sprache. IT-Teams und Administratoren finden Abfragen, Befehle und Prüfschritte im technischen Leitfaden weiter unten.
Was ist passiert? Die Chronologie des Ausfalls
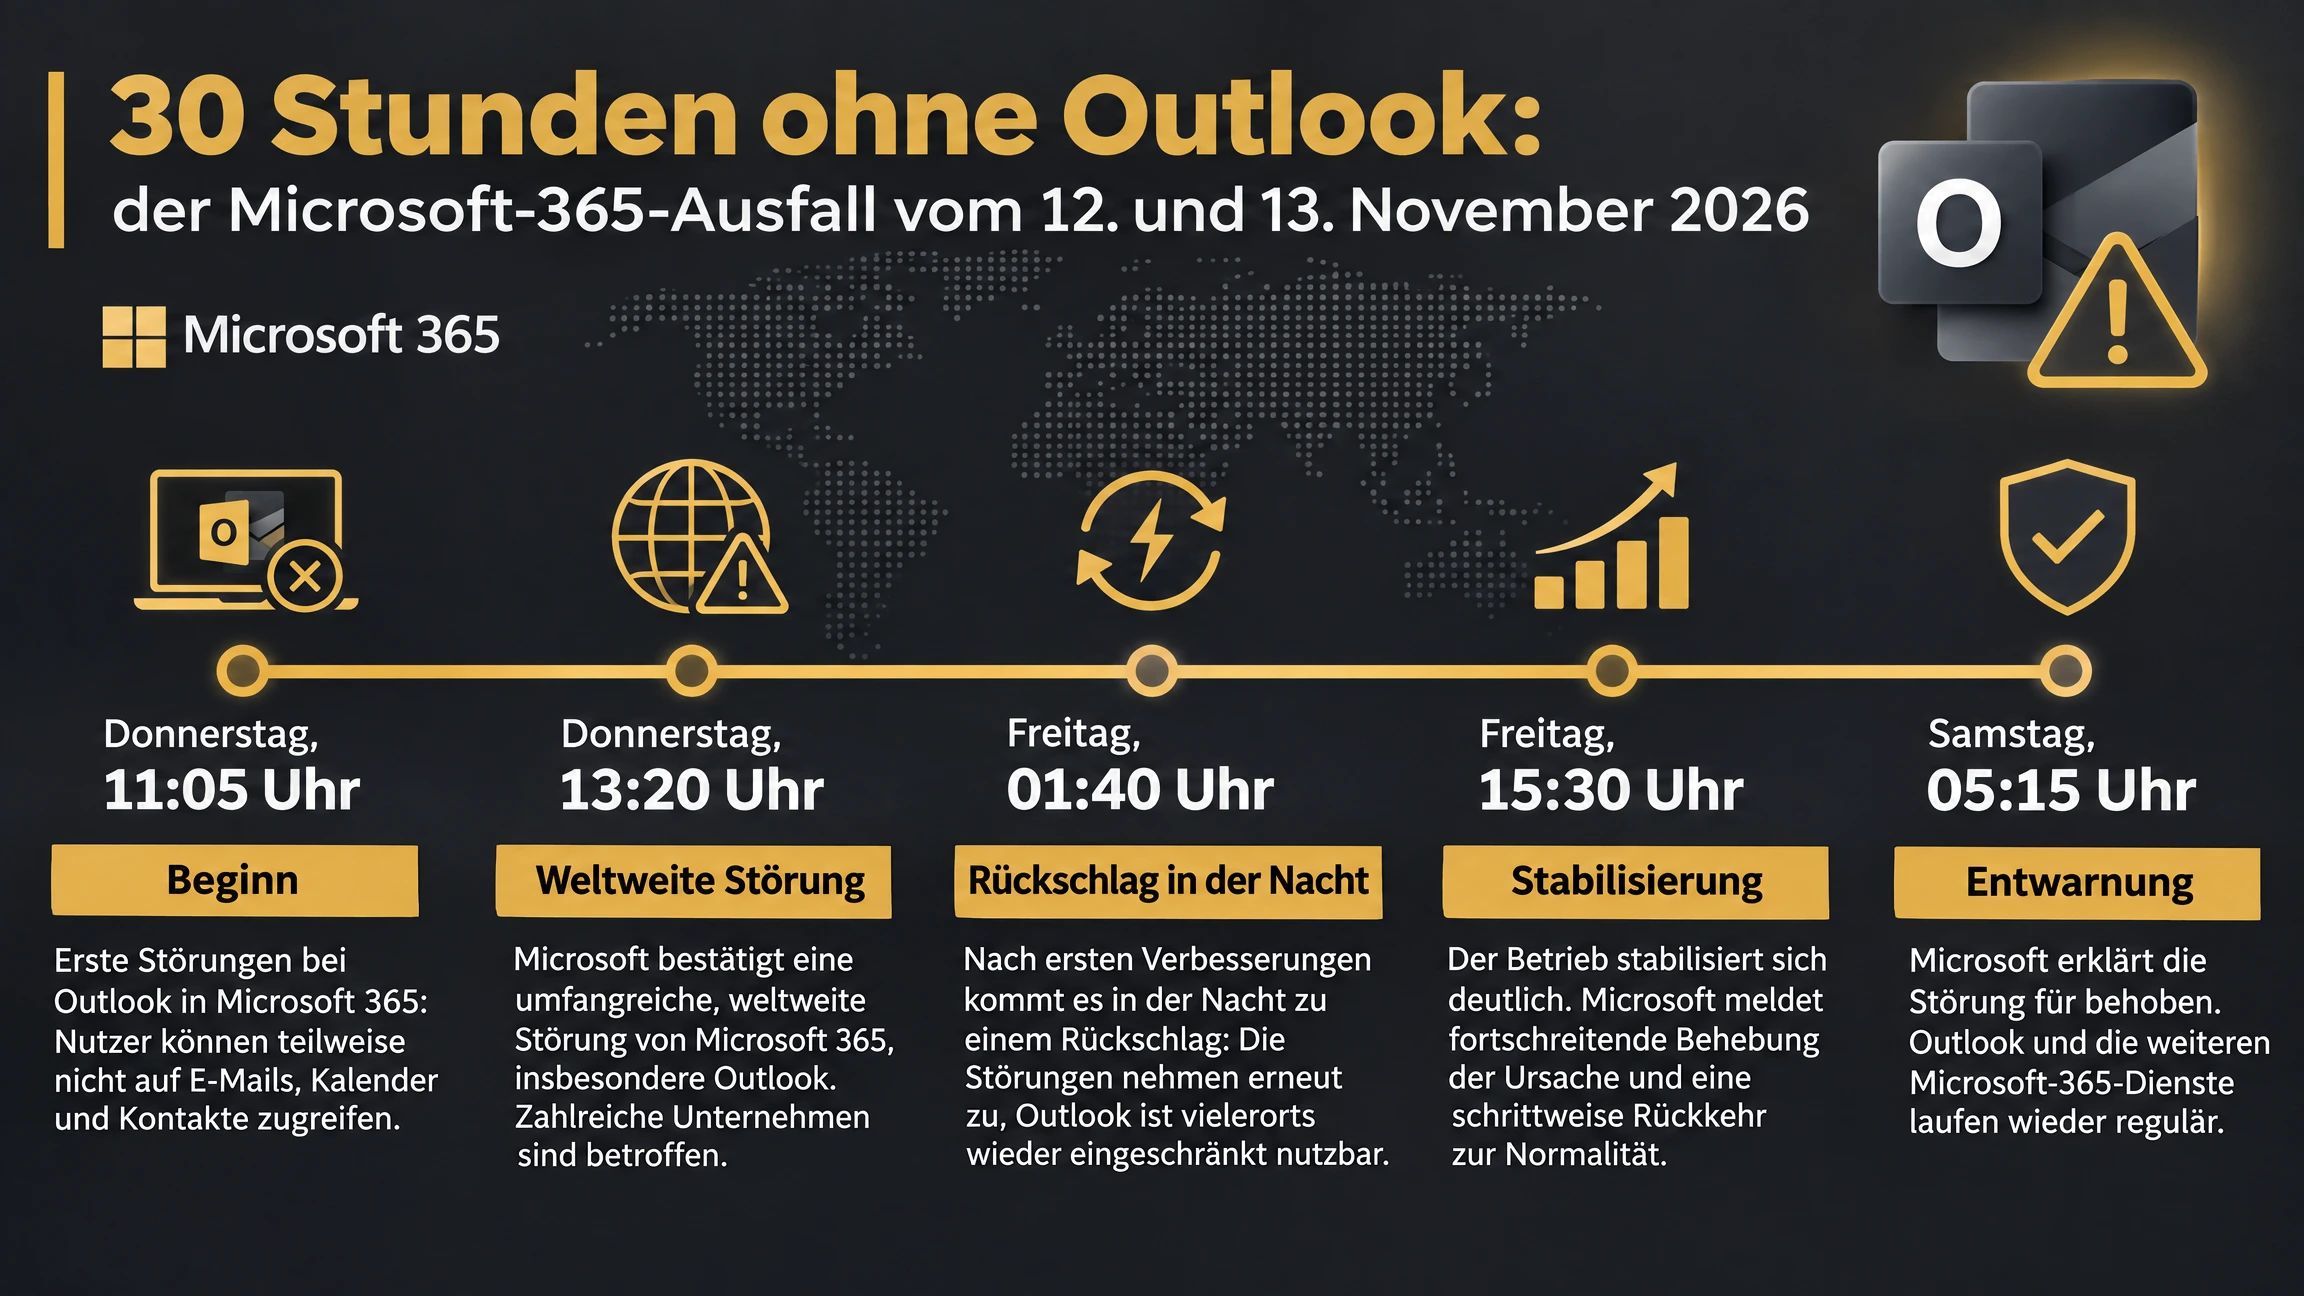
Der Ausfall begann schleichend und wurde erst am Donnerstagabend österreichischer Zeit weltweit spürbar. Die wichtigsten Stationen (alle Uhrzeiten in österreichischer Zeit):
- Donnerstag, 11:05 Uhr: Laut Microsofts abschließendem Statuseintrag beginnt die Störung, zunächst unbemerkt.
- Donnerstag, 17:17 Uhr: Microsoft eröffnet den Vorfall EX1550543 für Exchange Online. Erste Meldungen kommen aus Nord- und Südamerika: Postfächer sind nicht erreichbar.
- Donnerstag, 18:54 Uhr: Erste öffentliche Bestätigung. Kurz darauf warnt Microsoft, dass alle Regionen betroffen sein können.
- Donnerstag, 19:26 Uhr: Ein zweiter Vorfall (MO1550821) erfasst Teams, SharePoint Online, Copilot und das Sicherheitsportal Defender XDR.
- Donnerstag, ab 20:18 Uhr: Microsoft stellt klar, dass es keinen Besucheransturm gibt. Stattdessen sind unerwartet viele eigene Server ausgefallen, die übrigen sind überlastet. Die Server bestehen ihre automatischen Zustandsprüfungen nicht mehr.
- Nacht auf Freitag: Neu gestartete Server fallen wieder aus, sobald sie Anfragen bekommen. Um 02:06 Uhr nimmt Microsoft eine Netzwerkänderung zurück, die zeitlich mit dem Beginn der Störung zusammenfiel.
- Freitag, 08:24 Uhr: Ein Patch für eine vorgelagerte Komponente, die für Anmeldung und Weiterleitung zuständig ist, bringt erstmals Stabilität. In Europa beginnt der Arbeitstag trotzdem mit gestörten Postfächern.
- Freitag, Vormittag: Microsoft verlängert die Zustellfrist für wartende E-Mails auf 48 Stunden, damit keine Nachricht verloren geht.
- Freitag, 17:10 Uhr: Ende der Störung laut Microsoft. Um 17:40 Uhr entschuldigt sich der Konzern auf X und nennt erstmals eine Ursache.
- Samstag, 05:15 Uhr: Microsoft schließt beide Vorfälle als behoben. Der Rückstau an E-Mails wurde über Nacht abgearbeitet.
Im Kern betraf die Störung Exchange Online, also den E-Mail-Dienst hinter Outlook. Weil viele andere Dienste auf Exchange aufbauen, zog der Ausfall Kreise: Kalender und Terminplanung in Teams, Copilot, Planner, To Do, die Geräteverwaltung Intune sowie Teile der Sicherheits- und Compliance-Werkzeuge Defender und Purview. Anrufe, Besprechungen und Chats in Teams liefen laut Microsoft weiter.
Das Ausmaß: Die Störungsplattform Downdetector zählte in der Spitze knapp 140.000 Meldungen allein für Outlook, aus 74 Ländern und Gebieten. Das sind nur die Personen, die aktiv eine Störung gemeldet haben. Microsoft 365 hat nach Unternehmensangaben mehr als 450 Millionen bezahlte Unternehmenslizenzen. Betroffen waren unter anderem die Regierung von Singapur, der australische Geheimdienst und britische Arztpraxen. Der Börsenbetreiber Euronext bat Unternehmen, wichtige Informationen telefonisch durchzugeben. Auch die KI-Dienste von OpenAI und Anthropic konnten zeitweise nicht auf Microsoft-365-Daten zugreifen.
Es ist nicht der erste Ausfall heuer: Im Jänner und Ende August waren Microsoft-365-Dienste über Stunden gestört, im Oktober die Cloud-Plattform Azure.
Wie stark war Österreich betroffen?
Genaue Zahlen für Österreich gibt es nicht. Die kritische Infrastruktur blieb verschont: Das Bundeskanzleramt war nach eigenen Angaben nicht betroffen, bei ÖBB und Flughafen Wien gab es für Fahrgäste und Passagiere keine Auswirkungen, intern aber wie bei vielen Firmen Schwierigkeiten mit Microsoft-365-Diensten. Bei Austrian Airlines war laut futurezone die E-Mail-Kommunikation teilweise gestört. Der Handelsverband berichtet, dass Logistik und Zahlungsverkehr normal liefen, der E-Mail-Verkehr aber nicht: Manche Händler wussten nicht, ob Bestellungen angekommen waren, und telefonierten ihren Lieferanten nach.
Florian Parnigoni, Präsident des Internetwirtschaftsverbands ISPA, sprach gegenüber der APA von einer Störung, nicht von einem Cyberangriff. Die Auswirkungen auf die kritische Infrastruktur seien „null“ gewesen. Der Vorfall sei aber ein Weckruf: Unternehmen bräuchten für ihren Kernbetrieb einen Notfallplan.
War es ein Hack? Was dafür und was dagegen spricht
Dass sofort von einem Hack die Rede war, ist verständlich. Ein Ausfall dieser Größe wirkt wie ein Angriff. Microsoft konnte fast einen Tag lang keine Ursache nennen und änderte seine Erklärung mehrfach. Erst zwei Tage zuvor hatte der Konzern eine Outlook-Lücke geschlossen, die bereits ausgenutzt wurde. Dazu kamen virale Beiträge, die den Ausfall mit Microsofts Stellenabbau und dem Einsatz von KI in Verbindung brachten. Wo Informationen fehlen, füllen Gerüchte die Lücke.
Was gegen einen Angriff spricht
- Kein Ansturm von außen. Bei einem Überlastungsangriff (DDoS) fluten Angreifer die Server mit Anfragen. Microsoft betont, dass der Datenverkehr insgesamt nicht gestiegen ist. Überlastet waren die Server, weil zu viele ihrer Kollegen ausgefallen waren.
- Niemand hat sich bekannt. Bis heute hat keine Gruppe den Ausfall für sich beansprucht. Bei öffentlichkeitswirksamen Angriffen geschieht das meist binnen Stunden.
- Microsoft schließt es ausdrücklich aus. Der Konzern spricht von einem technischen Problem, das „nichts mit Cyberangriffen oder KI und Agenten zu tun“ habe. Ein Fehler bei einem früheren Upgrade der Netzwerkkapazität sei erst nach einer jüngeren Netzwerkänderung zutage getreten.
- Behörden sehen es genauso. Australiens Innenminister Tony Burke erklärte nach einer Unterrichtung durch Microsoft und den nationalen Cybersicherheitskoordinator, niemand gehe von einem Cyberangriff aus. Das deutsche BSI steht mit Microsoft in Austausch.
- Das Fehlerbild passt zu einer Kettenreaktion. Server fallen aus, die Last verteilt sich auf die übrigen, diese kippen ebenfalls. Zurückgeholte Server brechen unter dem Andrang sofort wieder zusammen. Netzwerkforscher Paul Barford von der Universität Wisconsin-Madison nennt solche Kaskaden bei Kapazitätsumbauten „nicht ungewöhnlich“.
Was noch offen ist
Zur Ehrlichkeit gehört: Die Entwarnung stammt bisher im Wesentlichen von Microsoft selbst. „Keine Hinweise auf einen Angriff“ ist kein Beweis. Der angekündigte Abschlussbericht steht noch aus. Offen ist, welche Änderung genau den Fehler ausgelöst hat, warum die Schutzmechanismen ihn nicht auf einen Teil der Server begrenzt haben und warum die Wiederherstellung mehr als einen Tag gedauert hat.
Unsere Einschätzung
Stand heute war das ein Betriebsfehler und kein Angriff. Ein Sicherheitsthema ist der Ausfall trotzdem. Verfügbarkeit ist neben Vertraulichkeit und Integrität eine der drei Säulen der IT-Sicherheit: Daten, an die Sie nicht herankommen, nützen Ihnen einen Tag lang genauso wenig wie gestohlene. Und jede große Störung zieht Betrüger an, die die Verunsicherung ausnutzen. Genau das passiert gerade.
Die echten Angriffe: Was rund um den Ausfall tatsächlich läuft
Der Ausfall war kein Angriff. Drei Entwicklungen aus den vergangenen Tagen sind es sehr wohl. Die erste hängt direkt mit dem Ausfall zusammen, die beiden anderen laufen unabhängig davon und betreffen ebenfalls Microsoft 365.
1. Phishing: Der Ausfall als Köder
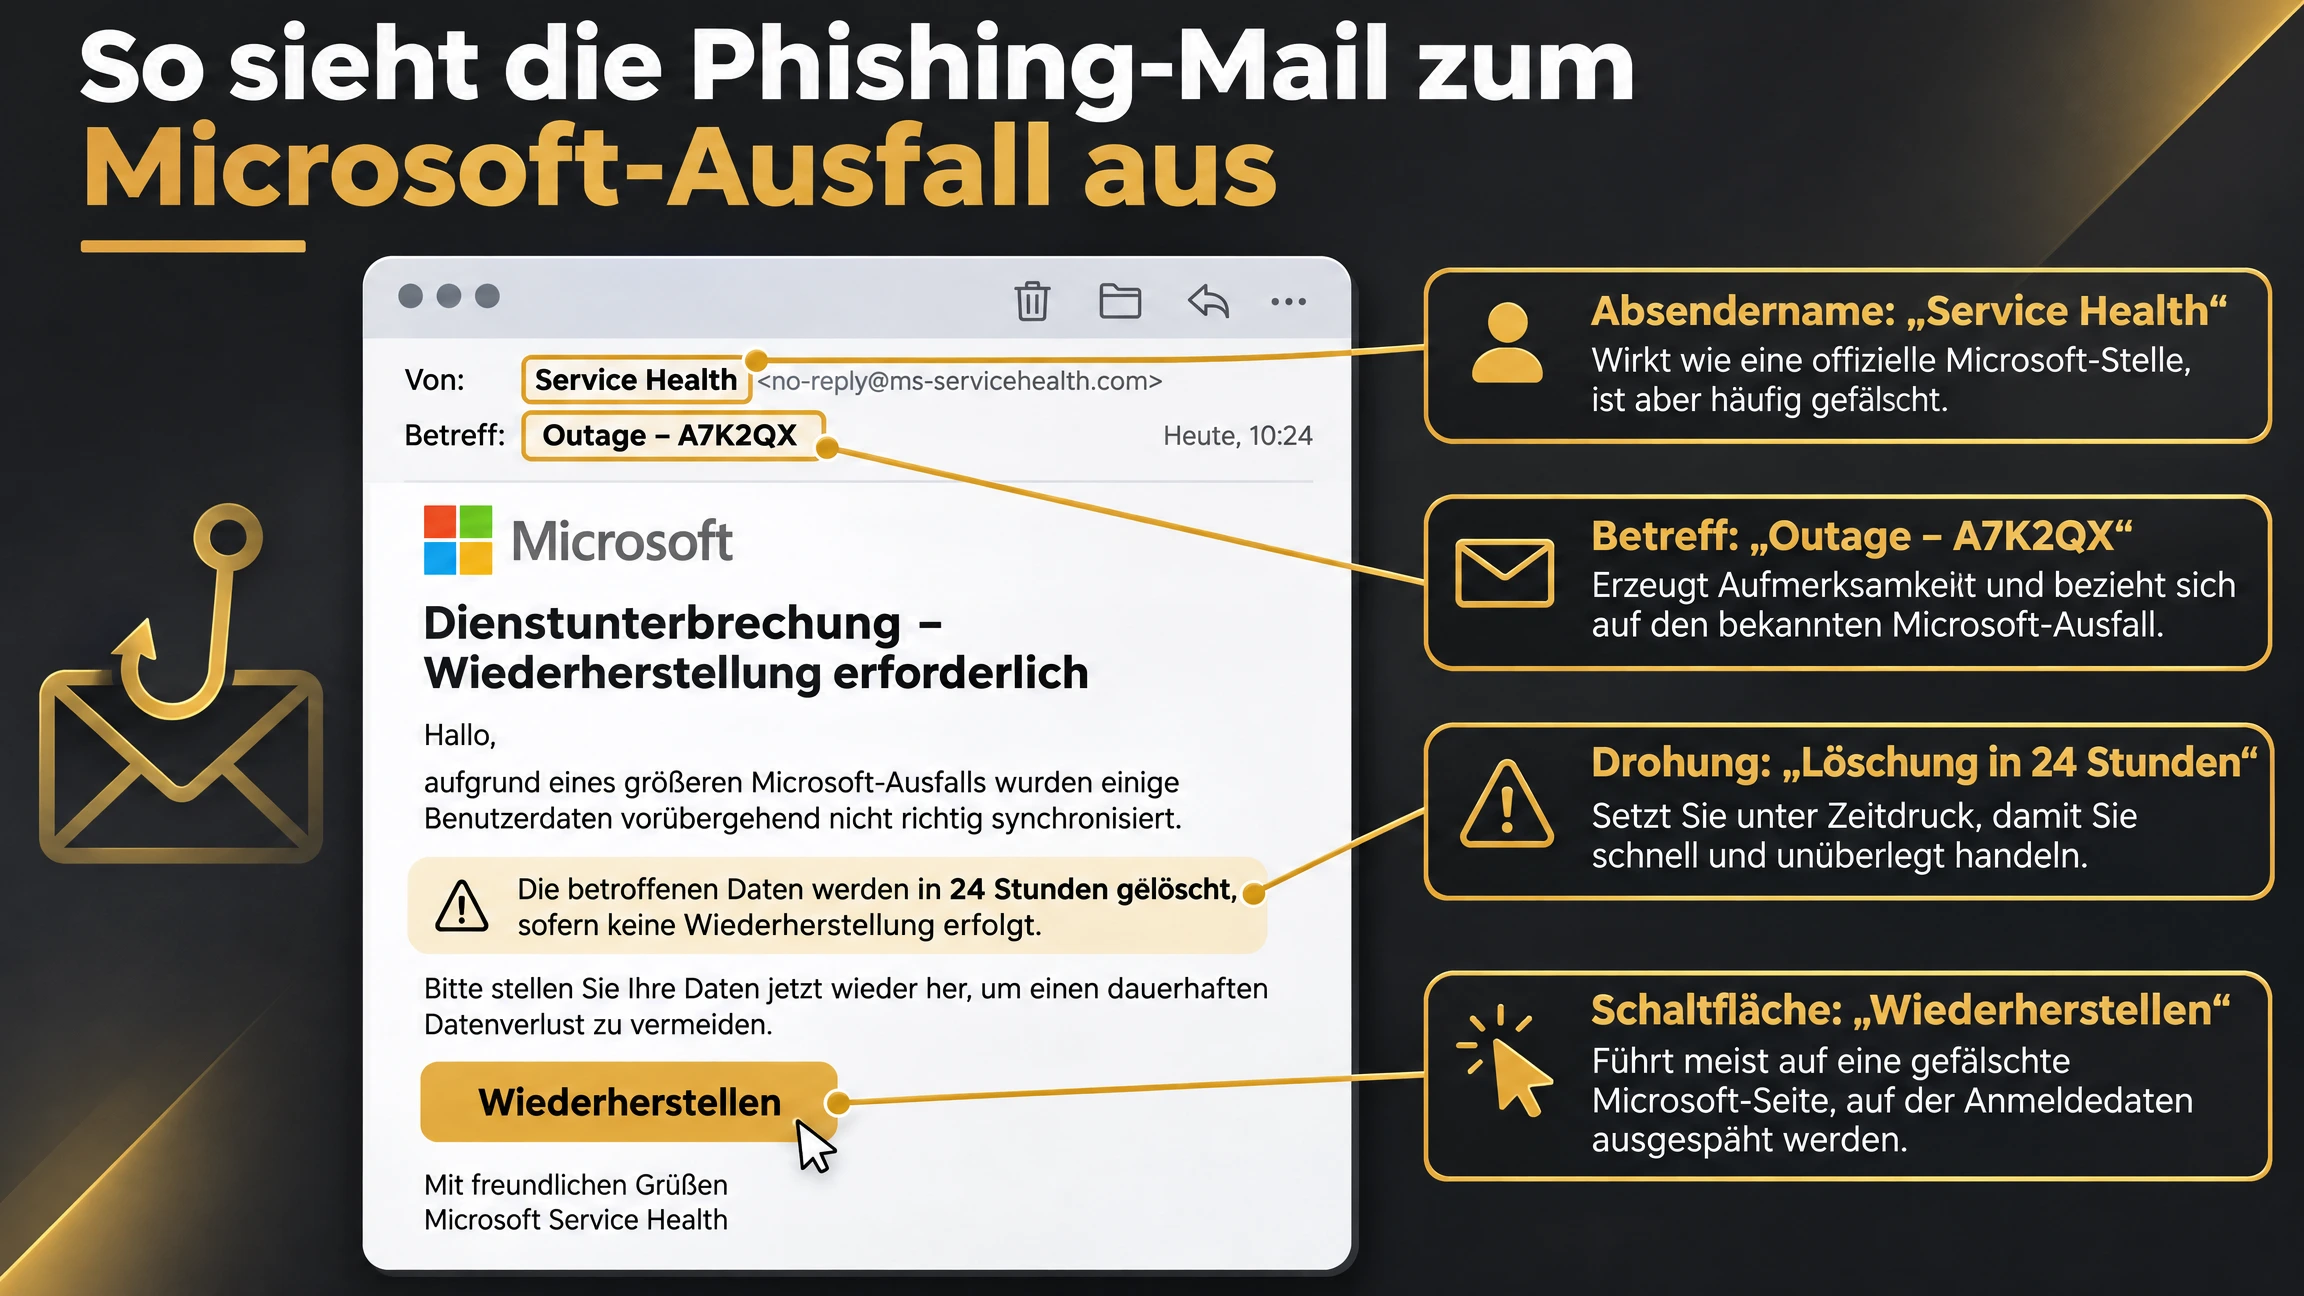
Noch während Microsoft an der Wiederherstellung arbeitete, tauchten die ersten gefälschten Mails auf. Am 14. November warnte Microsofts eigenes Sicherheitsteam (Microsoft Threat Intelligence) öffentlich vor einer aktiven Phishing-Kampagne. Die Mails geben sich als Statusmeldung von Microsoft 365 aus und verweisen auf den echten Vorfall. Sie behaupten, während des Ausfalls seien Nachrichten zurückgehalten worden, die binnen 24 Stunden gelöscht würden, wenn man sie nicht per Link „wiederherstellt“.
Daran erkennen Sie die bisher beobachteten Mails:
- Betreff: „Outage –“ gefolgt von einem sechsstelligen Code.
- Absendername: der Name Ihrer Organisation, gefolgt von „Outage Notification“ oder „Service Health“.
- Inhalt: eine Aufforderung wie „Action required: (4) messages held after the outage“, aufgemacht wie eine echte Quarantäne-Benachrichtigung von Microsoft.
- Link: Er führt über einen Weiterleitungsdienst auf eine fremde Seite, auf der Sie sich anmelden sollen.
Bisher wurden die Mails vor allem bei Organisationen in den USA beobachtet, aus den Niederlanden gibt es Warnungen aus dem Gesundheitswesen. Erfahrungsgemäß folgen deutschsprachige Varianten schnell. Microsoft wertet die Kampagne als Versuch, Zugangsdaten zu stehlen. Ob das bereits gelungen ist, hat der Konzern nicht bestätigt.
Die Regel für Ihr Team: Microsoft informiert über Störungen im Admin Center und auf status.cloud.microsoft, nicht per E-Mail mit einem Link zum Wiederherstellen. Wer bereits geklickt und Zugangsdaten eingegeben hat, sollte sofort handeln. Wie das geht, beschreiben wir Schritt für Schritt im Beitrag „Microsoft 365 gehackt: Was jetzt zu tun ist“.
2. Outlook-Lücke CVE-2026-124194: aktiv ausgenutzt
Am 10. November, zwei Tage vor dem Ausfall, hat Microsoft an seinem monatlichen Patchday 1.094 Sicherheitslücken geschlossen. Eine davon wurde zu diesem Zeitpunkt bereits für Angriffe genutzt: CVE-2026-124194 in Outlook. Öffnet jemand eine präparierte Nachrichtendatei, baut Outlook ohne die übliche Warnung eine Verbindung zu einem Server des Angreifers auf. Dabei verrät Windows den sogenannten NTLMv2-Hash, eine Art digitalen Abdruck des Windows-Passworts. Damit können sich Angreifer unter Umständen im Namen dieser Person an anderen Systemen anmelden oder das Passwort in Ruhe knacken.
Betroffen sind Microsoft 365 Apps for Enterprise sowie Office LTSC 2021 und 2024. Die bloße Vorschau einer Nachricht reicht laut Microsoft nicht aus, die Datei muss geöffnet werden. Die Lücke ist mit einem Wert von 6,5 von 10 nur als mittelschwer eingestuft. Weil sie aber nachweislich ausgenutzt wird, hat die US-Behörde CISA sie in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen. Ein Zusammenhang mit dem Ausfall ist nicht bekannt.
Was zu tun ist: Office aktualisieren, auf allen Geräten. Wer das nicht bei jedem Patchday von Hand machen möchte, braucht automatisches Patching.
3. Gestohlene App-Zugangsdaten: die Kampagne „Key Eater“
Seit Anfang November beobachtet der Sicherheitsanbieter Todyl einen Angreifer, der sich nicht als Mensch, sondern als Anwendung bei Microsoft Entra ID anmeldet, dem Anmeldedienst hinter Microsoft 365. Er nutzt dafür gestohlene geheime Schlüssel von Anwendungen. Laut Todyl hat er so mindestens 27 Organisationen erreicht, viele davon über deren IT-Dienstleister, und dabei rund 2.300 Postfachelemente gelesen und 81 Dateien heruntergeladen.
Wichtig zum Verständnis: Auch das ist kein Hack von Microsoft. Es gibt keine Sicherheitslücke bei Microsoft, die Schlüssel wurden anderswo erbeutet. Tückisch ist der Angriff trotzdem, denn gute Passwörter und Zwei-Faktor-Anmeldung Ihrer Mitarbeiter helfen hier nicht: Eine Anwendung meldet sich ohne zweiten Faktor an. Fragen Sie Ihren IT-Dienstleister, welche Anwendungen in Ihrem Microsoft 365 mit solchen Schlüsseln arbeiten und wann diese zuletzt erneuert wurden.
Der blinde Fleck: Auch die Alarmanlage war gestört
Während des Ausfalls waren auch Sicherheitswerkzeuge von Microsoft eingeschränkt: das Portal Defender XDR, Schutzfunktionen für E-Mails wie die Linkprüfung und die Quarantäne sowie Teile von Purview. Sicherheitsteams sahen in diesen Stunden weniger als sonst. Das heißt nicht, dass etwas passiert ist. Es heißt, dass sich ein Blick zurück auf den Zeitraum lohnt. Wie das geht, steht im technischen Leitfaden.
Für Geschäftsführung und Entscheider: Was der Ausfall für Ihr Unternehmen bedeutet
Stellen Sie sich Microsoft 365 wie die Stromversorgung Ihres Büros vor. Am Donnerstag ist bei Ihnen nicht eingebrochen worden, es ist der Strom ausgefallen. Niemand hat etwas gestohlen, aber gearbeitet hat auch niemand wie gewohnt. Und während alle im Dunkeln standen, haben Trickbetrüger an den Türen geklingelt und sich als Elektriker ausgegeben.
Was Sie jetzt wissen müssen
- Ihre Daten sind nach heutigem Stand sicher. Der Ausfall war ein Zugriffsproblem, kein Diebstahl. Nichts deutet darauf hin, dass Kundendaten eingesehen oder gelöscht wurden.
- E-Mails sind nicht verloren, aber verspätet. Nachrichten an Sie wurden zwischengespeichert und nachträglich zugestellt. Bei Fristen, Angeboten und Bestellungen sollten Sie trotzdem nachfragen.
- Der Schaden ist ein verlorener Arbeitstag. Rechnen Sie einmal nach: Anzahl der Mitarbeiter mal Stunden mal Stundensatz, dazu verzögerte Aufträge. Diese Zahl ist die Grundlage für jede Entscheidung über Vorsorge.
- Geld zurück gibt es nur auf Antrag. Microsoft schreibt bei Unterschreitung der zugesagten Verfügbarkeit einen Teil der Monatsgebühr gut, aber nur, wenn Sie das bis 31. Dezember 2026 beantragen. Entgangenen Umsatz ersetzt die Gutschrift nicht.
- Betrüger nutzen die Lage aus. Informieren Sie Ihr Team heute mit einem Satz: „Mails zum Microsoft-Ausfall mit Link oder Anmeldeaufforderung sind Betrug, bitte an die IT melden.“
- Melden müssen Sie in der Regel nichts. Ein vorübergehender Ausfall ohne Datenverlust ist meist kein meldepflichtiger Datenschutzvorfall. Anders kann es sein, wenn Menschen durch die fehlende Verfügbarkeit zu Schaden gekommen sein könnten, etwa im Gesundheitsbereich. Fragen Sie im Zweifel Ihre Datenschutzberatung.
Die eigentliche Lehre: Wie lange halten Sie ohne E-Mail durch?
Edgar Weippl, Dekan der Fakultät für Informatik der Universität Wien, ordnet den Ausfall gegenüber futurezone nüchtern ein: wirtschaftlich schmerzhaft, aber kein Weltuntergang. Sein Rat an Unternehmen ist eine Business-Impact-Analyse. Dahinter steckt eine einfache Frage: Welcher Ausfall kostet uns wie viel, und wie lange halten wir ihn aus? Erst danach lässt sich entscheiden, wie viel Vorsorge sich lohnt, denn doppelte Systeme kosten Geld. Tommaso Valletti vom Imperial College London erwartet, dass sich nach diesem Ausfall viele Organisationen fragen werden, ob sie einen echten Notfallplan haben.
Für viele Unternehmen ist das nicht nur eine Frage der Vernunft. Die europäische NIS2-Richtlinie, in Österreich mit dem NISG 2026 umgesetzt, verlangt von betroffenen Unternehmen ausdrücklich Vorkehrungen für die Aufrechterhaltung des Betriebs, für das Krisenmanagement und für die Sicherheit der Lieferkette. Ihr Cloud-Anbieter ist Teil dieser Lieferkette, und die Verantwortung liegt bei der Geschäftsleitung. Auch die DSGVO zählt Verfügbarkeit und Belastbarkeit der Systeme zu den Pflichten. Ob Ihr Unternehmen unter NIS2 fällt, können Sie auf unserer Seite NIS2 in Österreich nachlesen. Wo Sie technisch stehen, zeigt der NIS2-Technik-Check.
Fünf Fragen, die Sie Ihrer IT diese Woche stellen sollten:
- Wie erreichen wir einander und unsere Kunden, wenn E-Mail und Teams ausfallen?
- Wie lange darf E-Mail ausfallen, bevor es teuer wird, und wer entscheidet dann was?
- Kommen wir bei einem Ausfall an unsere wichtigsten Dokumente, Kontakte und Passwörter?
- Gibt es eine eigene Sicherung unserer Microsoft-365-Daten außerhalb von Microsoft?
- Sind alle Office-Installationen auf dem Stand vom November, und wer kontrolliert das?
Raus aus der Microsoft-Cloud? Eine nüchterne Antwort
Nach jedem großen Ausfall wird gefordert, sich von den US-Konzernen zu verabschieden. Wir sehen das differenzierter, und wir sagen das als Partner von Microsoft ebenso wie des europäischen Cloud-Anbieters Exoscale. Ausfälle treffen jeden Anbieter: Amazon hat heuer in Bahrain eine ganze Cloud-Region samt Daten verloren, beim französischen Anbieter OVHcloud ist 2021 ein Rechenzentrum abgebrannt. Auch der ISPA-Präsident warnt davor, pauschal auf Microsoft oder die Cloud zu zeigen.
Entscheidend ist nicht der Name des Anbieters. Entscheidend ist, ob Ihre wichtigsten Abläufe einen zweiten Weg haben. Das Risiko liegt in der Monokultur: Wenn E-Mail, Telefonie, Dateien, Kalender und Anmeldung an einem einzigen Dienst hängen, steht bei einer Störung alles gleichzeitig. Für manche Unternehmen ist eine europäische Ergänzung sinnvoll, etwa eine eigene Nextcloud für die wichtigsten Dokumente oder Euro-Office. Für alle gilt: Ein Plan B kostet einen Bruchteil dessen, was ein Tag Stillstand kostet.
Was jetzt zu tun ist: Ihre To-do-Liste
Heute und in den nächsten Tagen
- Team warnen. Ein kurzer Hinweis auf die Phishing-Mails zum Ausfall genügt. Wichtig ist, dass er heute kommt und nicht erst nächste Woche.
- Office aktualisieren. In jeder Office-Anwendung unter Datei → Konto → Updateoptionen → Jetzt aktualisieren. In Unternehmen sollte das zentral gesteuert und kontrolliert werden.
- E-Mails nachfassen. Prüfen Sie Postausgang und Entwürfe und fragen Sie bei wichtigen Nachrichten von Donnerstag und Freitag nach. Kontrollieren Sie auch Termineinladungen aus diesem Zeitraum.
- Automatische Abläufe prüfen. Kontaktformulare, Rechnungsversand, Ticketsystem, Scannen an E-Mail und Alarmmeldungen: Alles, was Mails verschickt, kann in diesen 30 Stunden hängen geblieben sein.
- Ausfall dokumentieren. Notieren Sie, von wann bis wann welche Dienste für wie viele Personen nicht nutzbar waren. Das brauchen Sie für die Gutschrift und für Ihre eigene Risikobewertung.
Wenn jemand auf einen Phishing-Link geklickt hat
Kein Vorwurf, schnelle Meldung: Das ist die wichtigste Regel. Wurden Zugangsdaten eingegeben, reicht ein neues Passwort allein nicht. Zusätzlich müssen alle aktiven Sitzungen abgemeldet, die hinterlegten Anmeldemethoden kontrolliert und das Postfach auf heimlich angelegte Weiterleitungen geprüft werden. Die vollständige Anleitung finden Sie in unserem Beitrag „Microsoft 365 gehackt: Was jetzt zu tun ist – und warum ein neues Passwort nicht reicht“.
Gutschrift: So holen Sie sich Geld zurück
Microsoft sagt für Exchange Online eine Verfügbarkeit von 99,9 Prozent pro Kalendermonat zu. Wird sie unterschritten, gibt es eine Gutschrift auf die Monatsgebühr des betroffenen Dienstes: 25 Prozent unter 99,9 Prozent, 50 Prozent unter 99 Prozent und 100 Prozent unter 95 Prozent. Ein Rechenbeispiel: Der November hat 720 Stunden. Waren alle Ihre Nutzer 30 Stunden lang ohne E-Mail, liegt die Verfügbarkeit bei rund 95,8 Prozent, das wäre die 50-Prozent-Stufe. Gerechnet wird je Kunde nach betroffenen Nutzern und Minuten, viele Unternehmen werden also darunter liegen.
Den Antrag stellen Sie im Microsoft 365 Admin Center unter Support → Neue Serviceanfrage oder über Ihren Lizenzpartner. Nennen Sie die Vorfallsnummern EX1550543 und MO1550821, den Zeitraum, die Zahl der betroffenen Nutzer und die Fehlermeldungen. Der Antrag muss bis zum Ende des Folgemonats bei Microsoft sein, also bis 31. Dezember 2026.
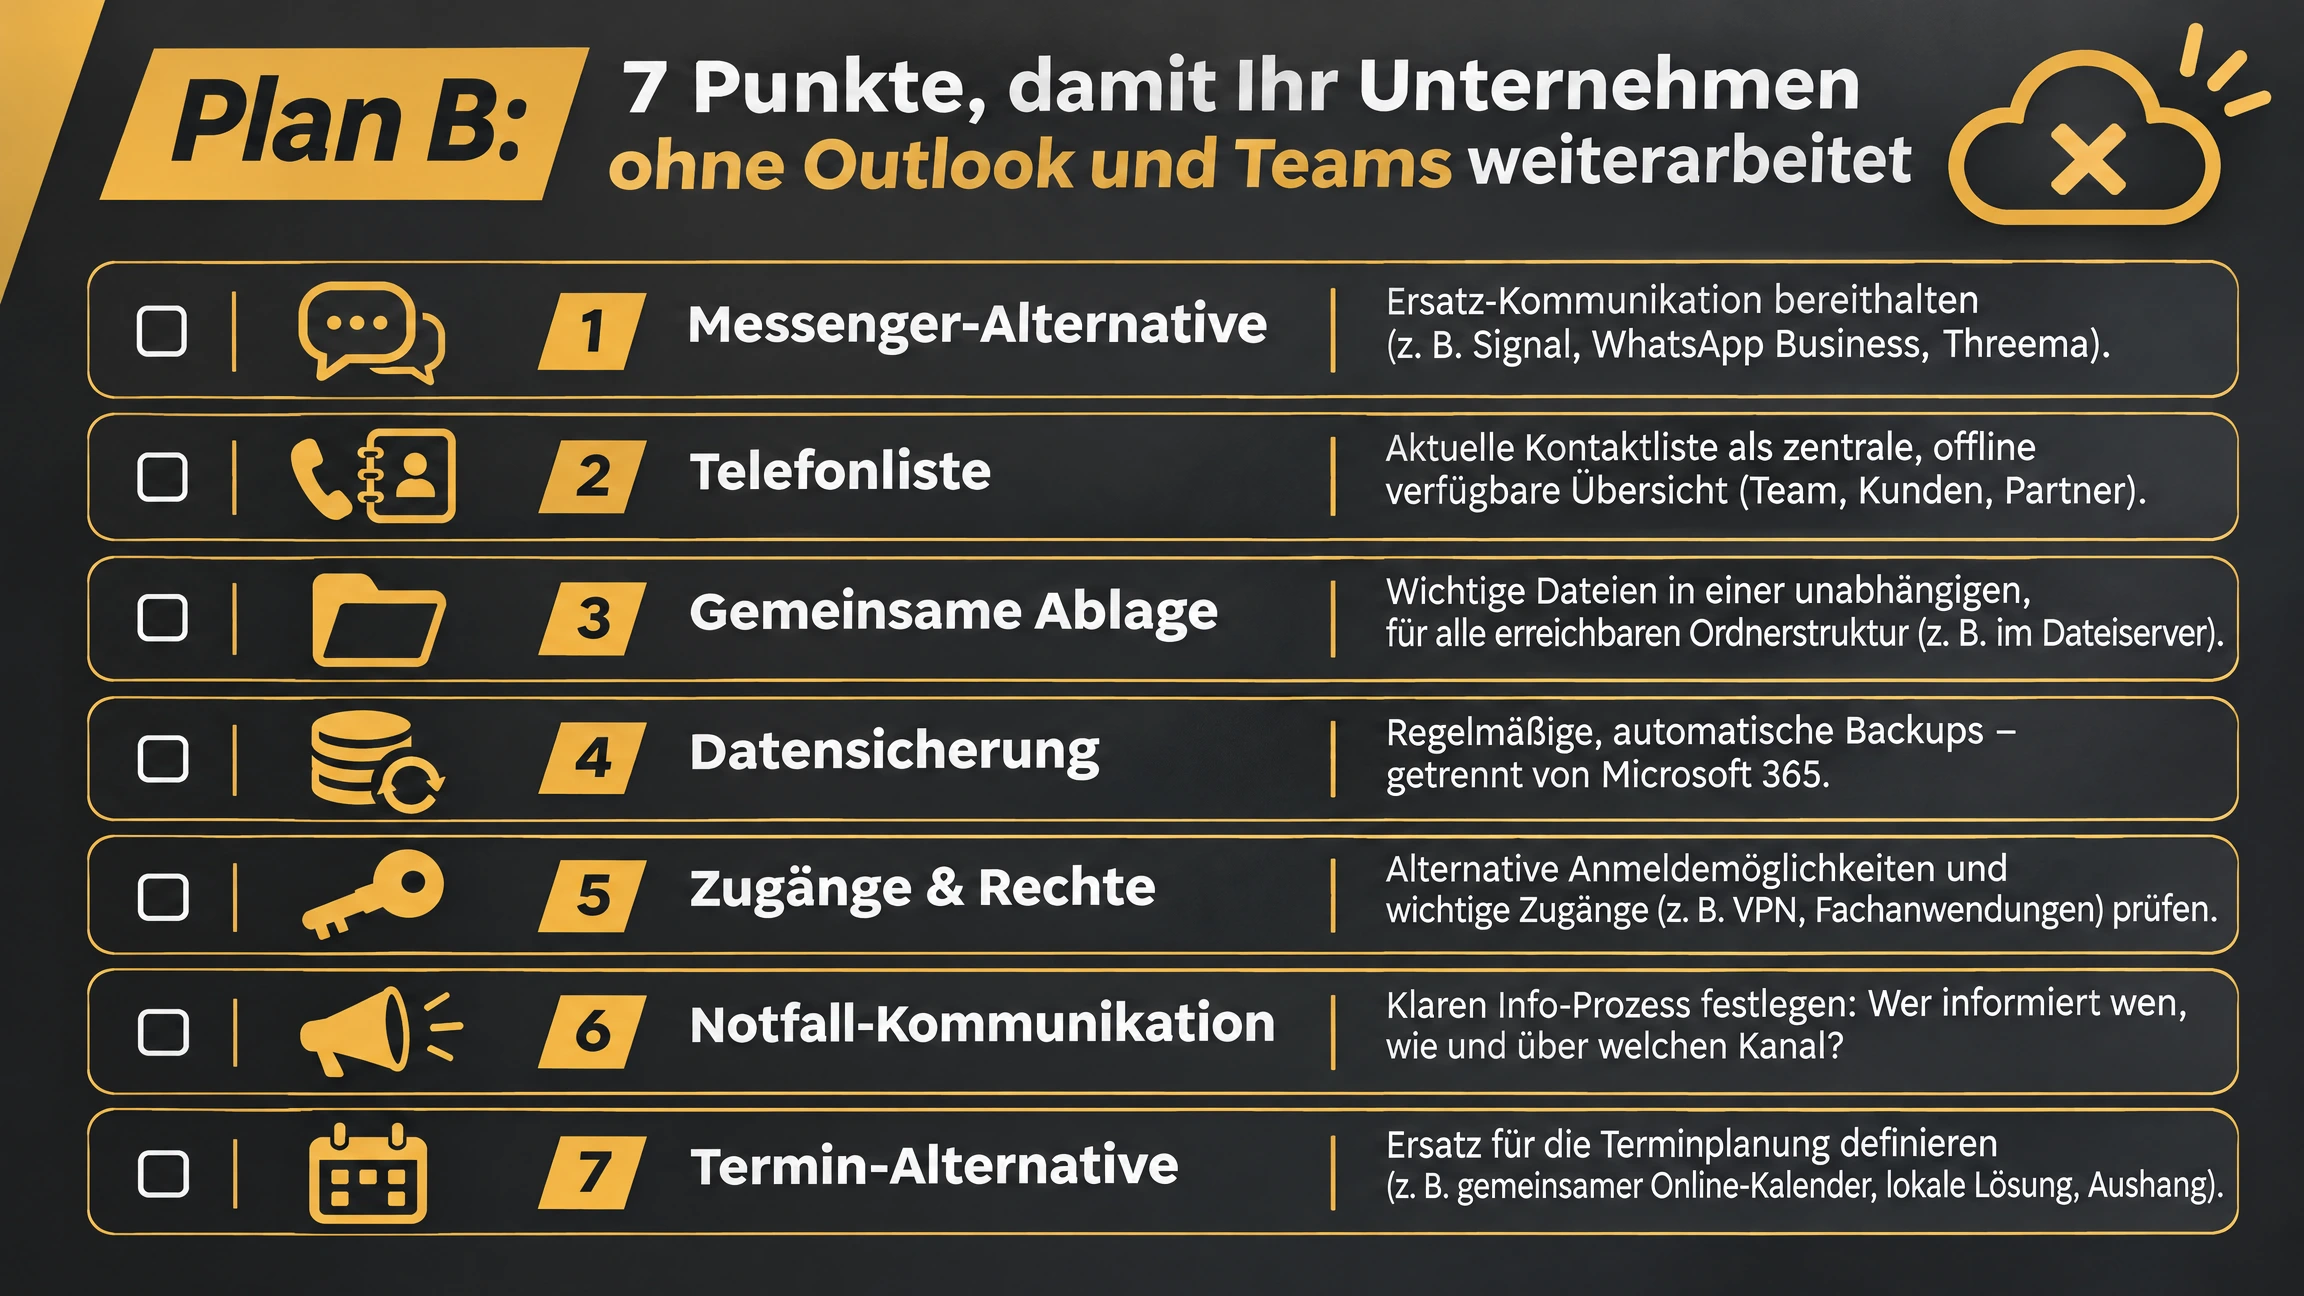
Plan B: So bleiben Sie beim nächsten Ausfall arbeitsfähig
- Zweiter Kommunikationsweg. Vereinbaren Sie vorab einen Kanal, der nicht an Microsoft 365 hängt, etwa eine Messenger-Gruppe oder eine Telefonkette. Jeder muss wissen, wo er im Ernstfall nachschaut.
- Notfallkontakte offline. Die wichtigsten Kunden, Lieferanten und Ihr IT-Partner gehören auf eine Liste, die auch ohne Outlook erreichbar ist, zur Not ausgedruckt.
- Wichtige Dokumente lokal verfügbar. Vorlagen, Preislisten und laufende Projekte sollten auch ohne Internetverbindung zum Dienst geöffnet werden können.
- Unabhängige Datensicherung. Eine Sicherung Ihrer Microsoft-365-Daten bei einem anderen Anbieter schützt vor Datenverlust und erlaubt im Ernstfall den Zugriff auf alte E-Mails und Dateien.
- Anmeldung nicht von E-Mail abhängig machen. Wer Bestätigungscodes per E-Mail bekommt, war am Donnerstag auch aus anderen Anwendungen ausgesperrt. Besser sind eine Authenticator-App oder Passkeys.
- Zuständigkeiten und Textbausteine. Wer informiert Mitarbeiter und Kunden, auf welchem Weg, mit welchem Text? Das lässt sich in einer Stunde vorbereiten.
- Einmal im Jahr üben. Ein Notfallplan, den niemand ausprobiert hat, ist ein Dokument und kein Plan.
Technischer Leitfaden für IT-Teams und Administratoren
Dieser Abschnitt richtet sich an alle, die Microsoft 365 administrieren. Stand der Angaben ist der 14. November 2026. Die Indikatoren stammen aus der Warnung von Microsoft Threat Intelligence sowie den Analysen von Field Effect und Todyl. Passen Sie Zeiträume und Namen an Ihre Umgebung an.
1. Vorfall dokumentieren
Die beiden Vorfälle heißen EX1550543 (Exchange Online) und MO1550821 (Microsoft 365 gesamt). Sie finden sie im Admin Center unter Integrität → Dienststatus → Problemverlauf. Dort erscheint auch der Abschlussbericht (Post-Incident Report), sobald Microsoft ihn veröffentlicht. Per Microsoft Graph PowerShell lassen sich die Eckdaten für die eigene Dokumentation abrufen:
Connect-MgGraph -Scopes "ServiceHealth.Read.All"
Get-MgServiceAnnouncementIssue -ServiceHealthIssueId "EX1550543" |
  Select-Object Id, Title, Status, StartDateTime, EndDateTime
Sichern Sie zusätzlich eigene Belege: Monitoring-Daten, Tickets, Fehlermeldungen und die Zahl der betroffenen Nutzer. Sie brauchen sie für den SLA-Antrag.
2. Phishing-Kampagne suchen
Bisher veröffentlichte Indikatoren (entschärft geschrieben):
- Absenderdomains:
moments-notice[.]com,planetmaison[.]com,newbooker[.]com - Anzeigename: Organisationsname plus „Outage Notification“ oder „Service Health“
- Betreff: „Outage –“ plus sechsstelliger Code
- Linkkette: empfängerspezifische SendGrid-Tracking-Links, Ziel
reallifeaccounting[.]com/themelist0.html
Zugestellte Nachrichten in Defender XDR (Advanced Hunting):
EmailEvents
| where Timestamp between (datetime(2026-11-12) .. datetime(2026-11-19))
| where SenderFromDomain in~ ("moments-notice.com", "planetmaison.com", "newbooker.com")
    or SenderDisplayName has_any ("Outage Notification", "Service Health")
    or Subject matches regex @"(?i)^Outage\s[–-]\s[A-Z0-9]{6}$"
| project Timestamp, NetworkMessageId, SenderFromAddress, SenderDisplayName,
          Subject, RecipientEmailAddress, DeliveryAction, DeliveryLocation
Wer hat geklickt? Weil die Links über SendGrid umgeleitet werden, ist die Weiterleitungskette entscheidend:
let Kampagne = EmailEvents
    | where Timestamp > datetime(2026-11-12)
    | where SenderFromDomain in~ ("moments-notice.com", "planetmaison.com", "newbooker.com")
    | distinct NetworkMessageId;
UrlClickEvents
| where Timestamp > datetime(2026-11-12)
| where NetworkMessageId in (Kampagne)
    or UrlChain has_any ("reallifeaccounting.com", "themelist0.html")
| project Timestamp, AccountUpn, Url, UrlChain, ActionType, IsClickedThrough, IPAddress
Zwei Hinweise: UrlClickEvents liefert nur Daten, wenn Safe Links aktiv ist. Und weil die Defender-Telemetrie während des Ausfalls lückenhaft war, sollten Sie die Abfragen in einigen Tagen wiederholen. Entfernen Sie gefundene Nachrichten aus den Postfächern und sperren Sie die Domains in der Zulassungs-/Sperrliste des Mandanten.
3. Konten prüfen, bei denen geklickt wurde
Behandeln Sie jeden Klick als möglichen Verlust der Zugangsdaten. Sitzungen beenden und Anmeldemethoden kontrollieren:
Connect-MgGraph -Scopes "User.ReadWrite.All","UserAuthenticationMethod.Read.All"
Revoke-MgUserSignInSession -UserId max.muster@firma.at
Get-MgUserAuthenticationMethod -UserId max.muster@firma.at
Posteingangsregeln und Weiterleitungen prüfen:
Connect-ExchangeOnline
Get-InboxRule -Mailbox max.muster@firma.at |
  Select-Object Name, Enabled, ForwardTo, ForwardAsAttachmentTo, RedirectTo, DeleteMessage, MoveToFolder
Get-Mailbox -ResultSize Unlimited |
  Where-Object { $_.ForwardingSmtpAddress -or $_.ForwardingAddress } |
  Select-Object UserPrincipalName, ForwardingSmtpAddress, ForwardingAddress, DeliverToMailboxAndForward
Dazu gehören ein Passwortwechsel, die Durchsicht der Anmeldeprotokolle auf unbekannte Standorte und Geräte sowie ein Blick auf neu erteilte App-Zustimmungen (Unternehmensanwendungen in Entra ID). Prüfen Sie außerdem Helpdesk-Vorgänge vom 12. bis 14. November: Passwort-Resets und neu registrierte MFA-Methoden aus dieser Zeit sollten über einen zweiten Kanal bestätigt sein, denn Ausfalltage sind ideale Tage für Social Engineering.
4. Outlook-Lücke CVE-2026-124194 schließen
Korrigiert sind Office LTSC 2021 ab Build 16.0.14334.21048, Office LTSC 2024 ab Build 16.0.17932.21140 und Microsoft 365 Apps mit dem November-Sicherheitsupdate des jeweiligen Update-Kanals. Installierte Version abfragen und Update anstoßen (Klick-und-Los-Installationen):
reg query "HKLM\SOFTWARE\Microsoft\Office\ClickToRun\Configuration" /v VersionToReport
"C:\Program Files\Common Files\microsoft shared\ClickToRun\OfficeC2RClient.exe" /update user
Ergänzend, nicht als Ersatz für das Update: Sperren Sie ausgehendes SMB (TCP 445) ins Internet an der Firewall. Damit läuft der Abfluss von NTLM-Hashes ins Leere. Als Regel auf dem Endgerät:
New-NetFirewallRule -DisplayName "SMB ausgehend ins Internet sperren" -Direction Outbound -Protocol TCP -RemotePort 445 -RemoteAddress Internet -Action BlockTesten Sie die Regel vor dem Ausrollen, wenn Sie Azure Files oder andere SMB-Freigaben über das Internet nutzen. Mittelfristig lohnt sich die Überwachung und Einschränkung von ausgehendem NTLM per Gruppenrichtlinie („Netzwerksicherheit: Beschränken von NTLM: Ausgehender NTLM-Datenverkehr zu Remoteservern“, zuerst im Überwachungsmodus) und die Aufnahme privilegierter Konten in die Gruppe „Protected Users“.
5. App-Identitäten prüfen (Key Eater)
Todyl nennt 199.19.77.84 als bestätigte Adresse des Angreifers. 199.19.77.18 und 65.87.223.26 werden in einer weiteren Quelle mit geringerer Sicherheit genannt. Anmeldungen von Dienstprinzipalen in Log Analytics oder Sentinel prüfen:
AADServicePrincipalSignInLogs
| where TimeGenerated > datetime(2026-10-25)
| where IPAddress in ("199.19.77.84", "199.19.77.18", "65.87.223.26")
| project TimeGenerated, ServicePrincipalName, AppId, IPAddress, ResourceDisplayName, ResultType
Neu hinzugefügte Geheimnisse und Zertifikate finden:
AuditLogs
| where TimeGenerated > datetime(2026-10-25)
| where OperationName has "Certificates and secrets management"
    or OperationName has "Add service principal credentials"
| project TimeGenerated, OperationName, InitiatedBy, TargetResources
Übersicht aller App-Registrierungen mit Client Secrets:
Connect-MgGraph -Scopes "Application.Read.All"
Get-MgApplication -All -Property DisplayName,AppId,PasswordCredentials |
  Where-Object { $_.PasswordCredentials.Count -gt 0 } |
  Select-Object DisplayName, AppId,
    @{n='Secrets';e={$_.PasswordCredentials.Count}},
    @{n='LaeuftAb';e={($_.PasswordCredentials.EndDateTime | Sort-Object | Select-Object -First 1)}}
Bei Treffern: Protokolle sichern, bevor Sie Anwendungen deaktivieren. Unbekannte Geheimnisse, Zertifikate und föderierte Anmeldeinformationen entfernen, Secrets rotieren und alles erneuern, was die betroffenen Anwendungen in Key Vaults lesen konnten. Langfristig: Client Secrets durch Zertifikate oder Workload Identity Federation ersetzen, Berechtigungen der Anwendungen auf das Nötige reduzieren und, soweit lizenziert, Conditional Access für Workload-Identitäten einsetzen.
6. Nachlauf des Ausfalls kontrollieren
- Nachrichtenfluss: Nachrichtenablaufverfolgung für den 12. bis 14. November auf fehlgeschlagene und stark verzögerte Zustellungen prüfen. In Hybridumgebungen zusätzlich die Warteschlangen der lokalen Exchange-Server (
Get-Queue). - Automatisierungen: Fehlgeschlagene Läufe in Power Automate, bei Graph-basierten Schnittstellen und bei Systemen mit SMTP-Versand nachholen.
- Intune: Geräte mit ausstehendem Check-in und Compliance-Status kontrollieren, Registrierungen aus dem Zeitraum wiederholen.
- Purview: DLP, Vertraulichkeitsbezeichnungen und Überwachungsprotokoll waren eingeschränkt. Rechnen Sie mit Lücken im Audit-Log und dokumentieren Sie diese.
- Defender: Erkennungen und eigene Hunting-Regeln für das Ausfallfenster erneut laufen lassen, sobald die Telemetrie nachgeliefert ist.
7. Resilienz: Was technisch vorzubereiten ist
- Notfallzugänge testen. Break-Glass-Konten müssen ohne E-Mail, ohne das übliche MFA-Gerät und ohne Conditional-Access-Abhängigkeiten funktionieren.
- MFA von E-Mail entkoppeln. Einmalcodes per E-Mail für Drittanwendungen durch Authenticator-App, FIDO2-Schlüssel oder Passkeys ersetzen.
- Statusquellen außerhalb des Mandanten. status.cloud.microsoft ist auch erreichbar, wenn das Admin Center gestört ist. Binden Sie den Status in Ihr IT-Monitoring ein.
- Unabhängiges Backup mit Wiederherstellungstest. Postfächer, OneDrive, SharePoint und Teams bei einem anderen Anbieter sichern und die Wiederherstellung regelmäßig üben.
- Out-of-Band-Kanal. Ein freigegebener, dokumentierter Kommunikationsweg für IT und Geschäftsführung, der nicht an Entra ID hängt.
- Abhängigkeiten kartieren. Welche Sicherheitskontrollen, Schnittstellen und Geschäftsprozesse hängen an Exchange Online? Diese Liste ist die Grundlage für den Notfallplan.
Häufige Fragen (FAQ)
Wurde Microsoft gehackt?
Nach heutigem Stand nein. Microsoft führt den Ausfall vom 12. und 13. November 2026 auf einen eigenen Fehler bei einem Netzwerk-Upgrade zurück und schließt einen Cyberangriff ausdrücklich aus. Der Datenverkehr war nicht erhöht, und keine Gruppe hat sich zu einem Angriff bekannt. Der Abschlussbericht von Microsoft steht noch aus.
Was war die Ursache des Microsoft-365-Ausfalls?
Laut Microsoft ein Fehler, der bei einem früheren Upgrade der Netzwerkkapazität entstanden und nach einer späteren Netzwerkänderung zutage getreten ist. Dadurch fielen viele Server gleichzeitig aus, die übrigen wurden überlastet. Details will Microsoft in einem Abschlussbericht nennen.
Muss ich wegen des Ausfalls mein Passwort ändern?
Nein, nicht wegen des Ausfalls. Es gibt keine Hinweise auf gestohlene Daten oder Passwörter. Anders ist es, wenn Sie auf einen Link in einer E-Mail zum Ausfall geklickt und sich dort angemeldet haben: Dann sofort das Passwort ändern, alle Sitzungen abmelden und die IT informieren.
Sind während des Ausfalls E-Mails verloren gegangen?
In der Regel nicht. E-Mails wurden zwischengespeichert und nach der Wiederherstellung zugestellt, Microsoft hat die Zustellfrist dafür auf 48 Stunden verlängert. Einzelne Nachrichten können trotzdem stark verspätet angekommen sein. Fassen Sie bei wichtigen E-Mails nach.
Woran erkenne ich Phishing-Mails zum Microsoft-Ausfall?
Die bisher beobachteten E-Mails tragen den Betreff „Outage –“ mit einem sechsstelligen Code, kommen scheinbar von „Outage Notification“ oder „Service Health“ und drohen, zurückgehaltene Nachrichten binnen 24 Stunden zu löschen. Microsoft verschickt solche E-Mails nicht. Störungen stehen im Admin Center und auf status.cloud.microsoft.
Bekomme ich für den Ausfall Geld zurück?
Möglicherweise. Microsoft sagt 99,9 Prozent Verfügbarkeit pro Monat zu und schreibt bei Unterschreitung 25, 50 oder 100 Prozent der Monatsgebühr des betroffenen Dienstes gut. Die Gutschrift muss bis 31. Dezember 2026 über das Admin Center oder den Lizenzpartner beantragt werden.
War Österreich vom Ausfall betroffen?
Ja. Viele Unternehmen hatten Probleme mit Outlook und Teams, im Handel war der E-Mail-Verkehr gestört. Die kritische Infrastruktur blieb laut dem Branchenverband ISPA verschont: Bundeskanzleramt, ÖBB und Flughafen Wien meldeten keine Auswirkungen für die Öffentlichkeit.
Was hat die Outlook-Lücke CVE-2026-124194 mit dem Ausfall zu tun?
Nichts. Die Lücke wurde am 10. November 2026 geschlossen und wird unabhängig vom Ausfall für Angriffe genutzt. Beim Öffnen einer präparierten Datei kann Outlook Anmeldeinformationen an Angreifer verraten. Schutz bietet das aktuelle Office-Update.
Fazit: Kein Hack, aber ein Weckruf
Der „Microsoft-Hack“ vom November 2026 war keiner. Nach allem, was bekannt ist, hat ein Fehler im eigenen Netzwerk Microsoft 365 rund 30 Stunden lang lahmgelegt. Die Daten waren nicht in Gefahr, die Arbeitsfähigkeit von Millionen Menschen schon.
Drei Dinge bleiben. Erstens: Die Angriffe kommen nach dem Ausfall, in Form von Phishing-Mails, die die Verunsicherung ausnutzen. Zweitens: Die wirklich gefährlichen Meldungen dieser Woche waren die leisen, nämlich eine ausgenutzte Outlook-Lücke und gestohlene App-Schlüssel. Drittens: Verfügbarkeit ist kein Naturgesetz. Wer für E-Mail, Telefonie und Dateien keinen zweiten Weg hat, steht beim nächsten Ausfall wieder still.
Nichts davon erfordert Panik oder den überstürzten Abschied von Microsoft. Es erfordert Handwerk: automatisches Patching, damit Sicherheitsupdates in Stunden statt Wochen ankommen, IT-Automatisierung, damit Prüfungen nicht vom Zufall abhängen, und einen Notfallplan, den jemand ausprobiert hat. Genau das verstehen wir unter proaktiver IT-Betreuung.
📣 Bitte teilen: Die Phishing-Welle trifft die, die nicht Bescheid wissen
Viele Menschen glauben nach diesem Wochenende, Microsoft sei gehackt worden, und halten deshalb eine Mail mit „Ihre Nachrichten wiederherstellen“ für plausibel. Leiten Sie diesen Beitrag an Kolleginnen und Kollegen, Ihre Steuerberatung, Ihren Verein und befreundete Unternehmen weiter. Zwei Minuten Weiterleiten können ein gekapertes Postfach verhindern.

So unterstützt Sie SKAWINSKI – Ihr IT-Partner für Microsoft 365, Notfallvorsorge und IT-Sicherheit
Als IT-Dienstleister für den DACH-Raum unterstützt die SKAWINSKI GmbH kleine und mittlere Unternehmen dabei, Microsoft 365 sicher zu betreiben und auf Ausfälle vorbereitet zu sein: mit aktuellen Systemen, geprüften Zugängen, unabhängigen Datensicherungen und einem Plan B, der im Ernstfall funktioniert. Das bieten wir im Rahmen unserer proaktiven IT-Betreuung, als Managed Services aus Österreich oder als IT-Betreuung für Unternehmen ohne eigene IT-Abteilung.
✓ Soforthilfe bei Phishing und gekaperten Konten – Sitzungen beendet, Weiterleitungen entfernt, Zugänge abgesichert
✓ Automatisches Patching und Update-Überwachung – Office, Windows und Server aktuell, kontrolliert statt gehofft
✓ Notfallplan für Cloud-Ausfälle – zweiter Kommunikationsweg, Zuständigkeiten und getestete Abläufe
✓ Backup-Konzepte für Microsoft 365 und Cloud-Daten – unabhängig vom Anbieter, mit getesteter Wiederherstellung
✓ NIS2-Umsetzung und Betrieb – von der Betroffenheitsprüfung bis zu den technischen Maßnahmen, siehe NIS2-Umsetzung
✓ IT-Automatisierung – Updates und Prüfungen als wiederholbarer Ablauf statt Handarbeit
✓ Proaktive IT-Betreuung – Probleme verhindern, statt nur auf sie zu reagieren
✓ Zahlreiche Softwareentwicklungspartner wie Smaracis – wenn Anwendungen und Schnittstellen an Microsoft 365 hängen
✓ Kontinuierliches IT-Monitoring – damit Störungen und Auffälligkeiten früh auffallen
✓ IT-Healthcheck – über 170 Prüfpunkte in 14 Bereichen Ihrer IT-Infrastruktur, von Patchständen über Backups bis zu Identitäten und Zugängen
✓ Microsoft- und Exoscale-Partner mit über einem Jahrzehnt Erfahrung in der IT-Betreuung
✓ Lokaler Anbieter aus Eichgraben mit persönlichem Service vor Ort in Wien, Wien Umgebung und Niederösterreich
✓ Remote-Service europaweit verfügbar – schnelle Hilfe ohne geografische Grenzen
Unsicher, ob in Ihrem Unternehmen jemand auf eine Phishing-Mail geklickt hat, oder ohne Plan B für den nächsten Ausfall? Rufen Sie uns direkt an: +43 660 509 2494. Ob Patchstände, Backups und Zugänge in Ihrer gesamten IT wirklich stimmen, zeigt ein IT-Healthcheck: Sie erhalten in 2–3 Wochen einen Bericht mit priorisierten Maßnahmen. Für die laufende Überwachung sorgt unser kontinuierliches IT-Monitoring.
„Wir fangen da an, wo andere aufhören.“
– Robert Skawinski · SKAWINSKI GmbH
Quellen: Microsoft, Statusmeldungen zu den Vorfällen EX1550543 und MO1550821 auf status.cloud.microsoft sowie Stellungnahme auf X vom 13.11.2026; StatusStack, „Microsoft 365 and Exchange Online outage, November 12, 2026“ (Zeitleiste der Statusmeldungen); heise online, „Microsoft-365-Störung: Serverausfälle legen Teams, Exchange und Copilot lahm“, 12.11.2026; ORF.at, „Weltweite Ausfälle bei Microsoft-Diensten“, 13.11.2026; futurezone, „450 Millionen betroffen: Microsoft-Ausfall aber ‚kein Weltuntergang‘“, 13.11.2026; Salzburg24/APA, „Nichts ging mehr bei Outlook und Teams“, 13.11.2026; Oberösterreichische Nachrichten, „Microsoft: Störung ging auf Netzwerk-Upgrade zurück“, 13.11.2026; Trending Topics, „Microsoft-Ausfall: Ursache war Netzwerk-Upgrade, nicht KI“, 14.11.2026; Euronews, „Microsoft outage explained: what went wrong and is your data at risk?“, 13.11.2026; SecurityWeek, „Microsoft 365 Outage Disrupts Outlook, Exchange Online and Teams“, 12./13.11.2026, und „Exploited Outlook Zero-Day Among 1,094 Flaws Patched by Microsoft“, 10.11.2026; Ransomnews, „Microsoft 365 outage: was it a cyberattack? What we know“, 13.11.2026; WBAY, „Microsoft says outage was technical issue, not cybersecurity breach“, 13.11.2026; Cyber Security News, „Microsoft Warns of Active Password Stealing Attack Exploiting the Microsoft 365 Service Disruption“, 14.11.2026, und „Microsoft Confirms Hackers Are Exploiting Outlook 0-Day“; HawkEye, „Microsoft 365 Outage Advisory: The Phishing Started Before the Service Came Back“, November 2026; Microsoft Security Response Center, CVE-2026-124194; Start with Identity, „One actor signed in as Entra ID apps with stolen secrets and reached 27 organizations, Todyl says“, 03.11.2026; Microsoft, Service Level Agreements (SLA) for Online Services; Art. 20 und 21 NIS2-Richtlinie (EU) 2022/2555; Art. 32 und 33 DSGVO. Stand der Angaben: 14.11.2026. Der Abschlussbericht von Microsoft lag zu diesem Zeitpunkt noch nicht vor.
Dieser Beitrag wurde mit KI-Unterstützung durch die SKAWINSKI GmbH erstellt und redaktionell geprüft.